

En bref : Aikido réalise désormais des tests d'intrusion sur les applications Android. Les mêmes agents qui testent vos applications web et vos API peuvent désormais analyser votre APK, se connecter à l'application et l'analyser en profondeur, ainsi que le backend auquel elle se connecte, lors d'une seule et même évaluation. Les résultats s'accompagnent d'étapes de reproduction et sont prêts pour une correction automatique (AutoFix), exactement comme pour tout autre pentest Aikido.
Aikido réalise des tests d'intrusion autonomes sur les applications web et les API depuis novembre 2025. Vous désignez une cible, les agents se mettent dans la peau d'un attaquant, transforment les faiblesses en véritables vecteurs d'attaque et restituent des résultats que vos développeurs peuvent corriger manuellement ou via AutoFix. Aujourd'hui, ce même pentest piloté par agents débarque sur Android.
Le mobile est généralement la partie de la pile technique qui est le moins testée. Un pentest Android manuel est coûteux, a généralement lieu une fois par an (si vous avez de la chance) et s'arrête souvent à l'application elle-même. Le backend avec lequel l'application s'authentifie est soit traité comme un projet distinct, soit totalement ignoré. C'est une façon curieuse de tracer la limite, car l'application et son backend font constamment des hypothèses l'un sur l'autre, et c'est précisément dans le décalage entre ces hypothèses que se cachent bon nombre de bugs intéressants.
Fonctionnalité
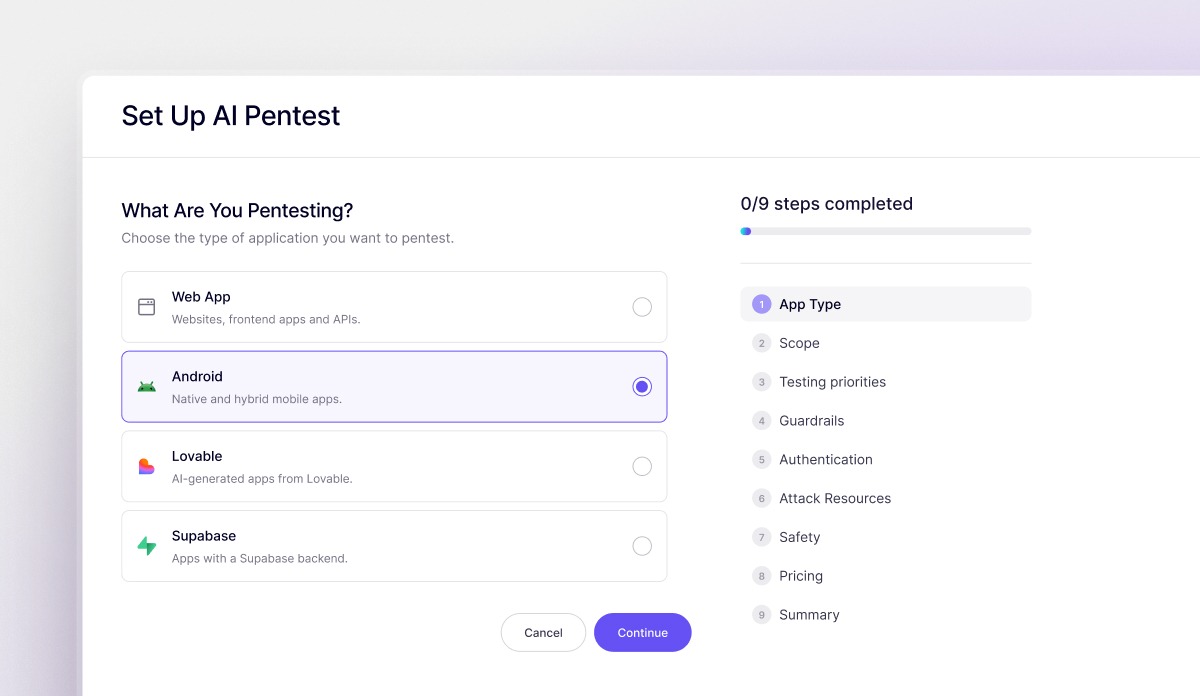
Un pentest Android par agents tente de compromettre votre application exactement comme le ferait un vrai attaquant. Les agents installent la version réelle (build) et la testent de l'intérieur. Par conséquent, une vulnérabilité n'apparaît dans votre rapport qu'une fois qu'elle a été exploitée et confirmée comme réelle.
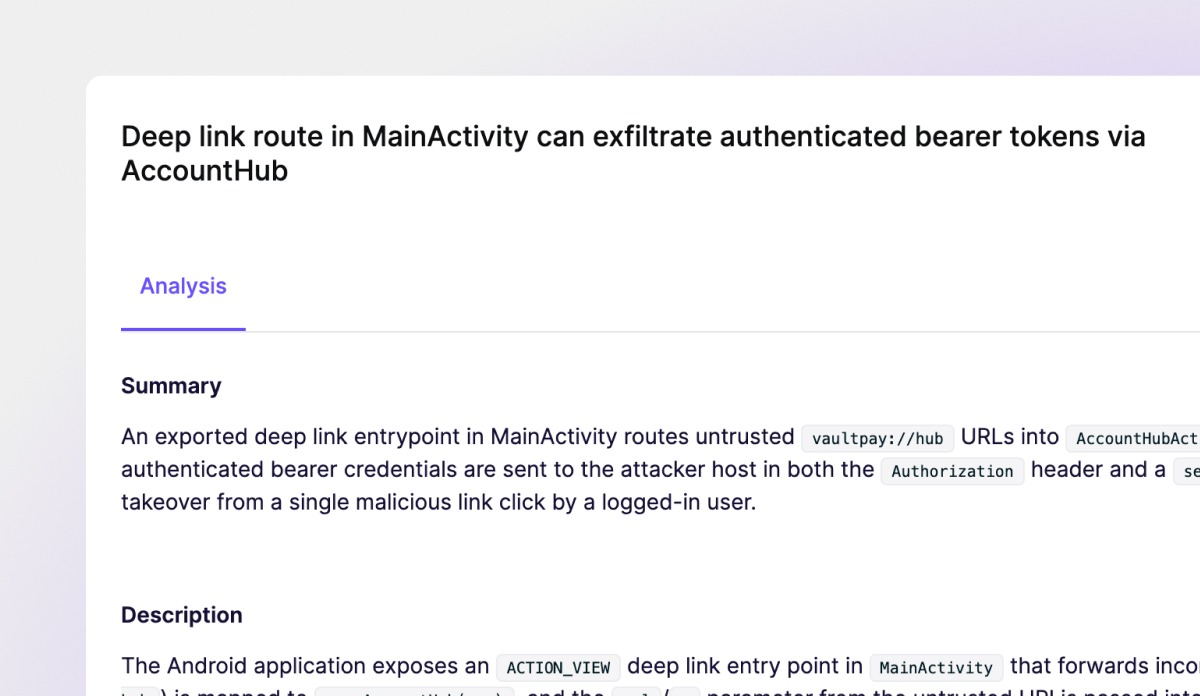
Pour lancer un test d'intrusion Android, vous devez fournir :
- L'APK : la version (build) que vous souhaitez tester.
- Le référentiel de code source Android : pour l'instant, les pentests Android se font uniquement en boîte blanche, le code est donc requis pour exécuter le test. La prise en charge de la boîte noire arrive prochainement.
- Des utilisateurs de test : les agents se connectent de la même manière que vos utilisateurs, qu'il s'agisse d'un nom d'utilisateur et d'un mot de passe ou d'une authentification biométrique.
Associez également votre API backend afin que les agents testent à la fois l'application et l'API dont elle dépend, lors de la même exécution. Ainsi, les parties invisibles pour les utilisateurs sont testées avec autant de rigueur que celles avec lesquelles ils interagissent.
Des résultats que vous pouvez réellement reproduire
Chaque résultat s'accompagne d'un résumé, d'une description, du niveau de risque et des étapes pour le reproduire, incluant les commandes ADB exactes à exécuter. ADB (Android Debug Bridge) est le moyen standard de communiquer avec une application Android depuis votre machine ; les étapes de reproduction correspondent donc exactement à ce qu'un ingénieur taperait pour constater le bug par lui-même.
Vous pouvez également ouvrir la trace de l'agent attaquant pour observer son mode opératoire. Il analyse votre codebase, charge ses fonctionnalités de test mobile, puis tente d'exploiter l'application via ADB pour confirmer que le problème est bien réel.
Les résultats du pentest incluent les mêmes types de rapports que ceux obtenus pour un pentest web. Le rapport de reconnaissance et le plan d'attaque comprennent des diagrammes, des scénarios de menace et le plan complet suivi par les agents, incluant les vulnérabilités qu'ils ont ciblées ainsi que celles qu'ils jugeaient exploitables sans parvenir finalement à les exploiter.
L'application ne représente que la moitié de la cible
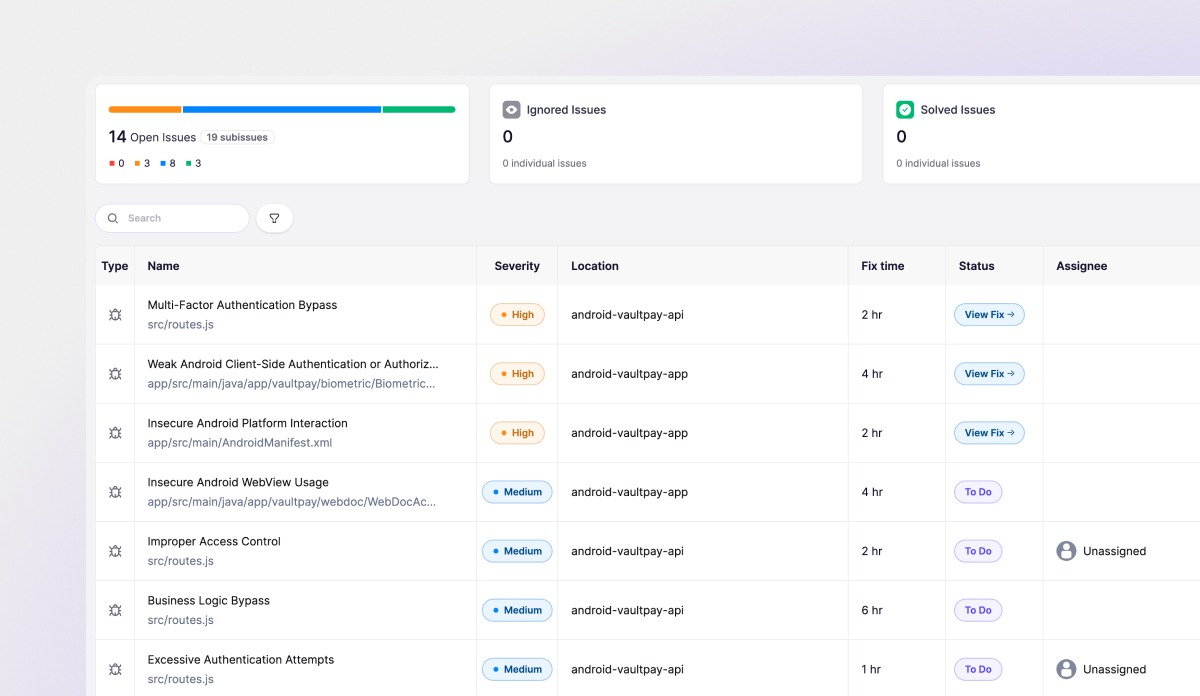
Une application Android ne fait pas grand-chose toute seule. C'est dans le dialogue entre l'application Android et le backend que se trouvent de nombreuses vulnérabilités. Un contrôle d'autorisation appliqué par l'application sur une interface peut ne pas l'être sur le serveur. Un point de terminaison (endpoint) que l'application n'appelle toujours que d'une seule façon peut se comporter de manière très différente s'il reçoit une requête inattendue.
Puisque vous pouvez joindre à la fois le code Android et le code de l'API backend, Aikido teste l'ensemble du parcours en une seule évaluation. Cela signifie que les problèmes d'API se retrouvent dans le même rapport que les applications, au lieu d'une mission backend séparée.
Si vous avez déjà utilisé Code Security Audit pour analyser du code source mobile en amont d'une version de production, vous ne serez pas dépaysé. Les agents exploitent conjointement l'application en cours d'exécution et son backend, et confirment ce qui est réellement exploitable plutôt que de se fier à ce qui semble simplement risqué à la lecture du code source.
L'expérience Aikido que vous connaissez, adaptée aux applications Android
Les tests d'intrusion Android intègrent également les fonctionnalités de pentest Aikido que vous connaissez déjà, telles que AutoFix et les nouveaux tests inclus. Ainsi, l'application, son backend, les résultats, les correctifs et les nouveaux tests sont centralisés au même endroit. Exécutez AutoFix sur une vulnérabilité identifiée lors du pentest pour ouvrir directement une PR contenant une suggestion de correction.
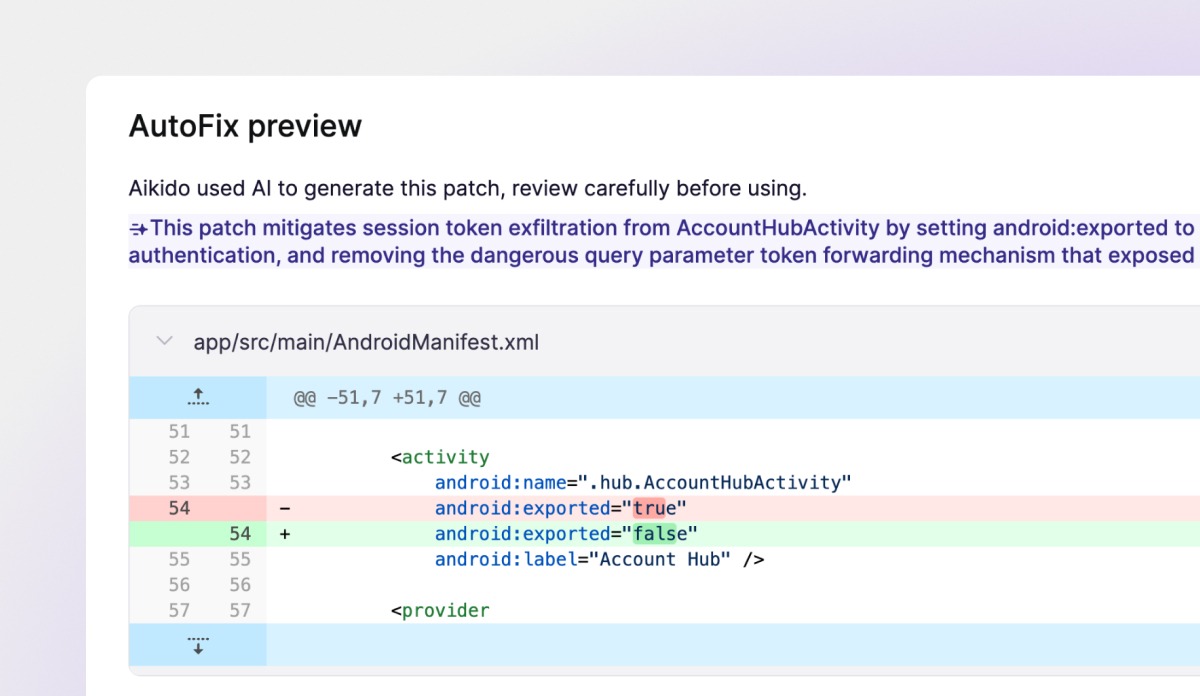
Le nouveau test est la seule étape qui se déroule un peu différemment sous Android. Une fois le correctif intégré, vous devez recompiler l’APK et télécharger la nouvelle version depuis l’onglet « Aperçu » de l’évaluation, puis relancer le test. Chaque nouveau test s’effectue sur cette version mise à jour, et vous pouvez retester chaque vulnérabilité détectée lors du test d’intrusion initial.
Commencer
Les tests d'intrusion Android sont adaptés à la taille de votre application, ce qui signifie que l'indexeur de Aikido adapte l'évaluation à votre application réelle. Vous bénéficiez ainsi d'une couverture complète, proportionnelle au contenu réel de votre application, sans avoir à payer un forfait qui ne tient pas compte de la taille de celle-ci.
Il s'agit du même test d'intrusion « Aikido » auquel vous êtes habitué, mais désormais orienté vers une nouvelle cible. Les agents, la méthodologie, les rapports et la fonctionnalité AutoFix sont ceux que vous connaissez déjà. Tout ce que nous avons mentionné est disponible dès aujourd'hui : téléchargez donc un fichier APK, lancez les agents et découvrez ce que votre application mobile vous cachait. Le test d'intrusion pour iOS arrive bientôt 👀 !


