

En bref : Aikido AI Code Analysis comble le fossé entre le SAST et le pentesting en analysant vos bases de code statiques pour faire surface à des vulnérabilités complexes, dépendantes du contexte et en plusieurs étapes, avant qu'elles ne soient déployées.
La semaine dernière, Anthropic a publié Claude Fable 5, une version publique de son modèle de classe Mythos, capable de découvrir et d'enchaîner des exploits zero-day. Fable 5 est livré avec des garde-fous qui bloquent les requêtes de cybersécurité et se replient sur un modèle plus limité, de sorte que la version publique n'exécute pas ces attaques pour vous.
Du moins, c'était l'idée.
Mais il semble qu'une ou plusieurs organisations aient réussi à "jailbreaker" Fable 5, ce qui a poussé Anthropic à retirer le modèle sous la pression du gouvernement américain. Le problème, c'est qu'on ne peut pas remettre le génie dans la bouteille. Que ce soit par des "jailbreaks" ou des sources ouvertes, les attaquants auront accès à des modèles de plus en plus performants.
La direction est donnée. La compétence et le temps nécessaires pour trouver et enchaîner les failles dans une application se réduisent à ce qu'un agent peut faire sans des heures ou des jours d'effort humain. Cela est particulièrement vrai pour les failles basées sur la logique non couvertes par les moteurs d'analyse statique du code existants. Ces classes de failles ne suivent pas de schémas prévisibles, de sorte que l'analyse statique n'a rien à quoi les comparer.
Mais les équipes de défense peuvent garder une longueur d'avance en utilisant les mêmes modèles d'agents pour analyser et détecter les failles de sécurité dans leurs bases de code avant qu'elles n'atteignent la production. C'est pourquoi nous avons créé Aikido AI Code Analysis
Ce que fait réellement AI Code Analysis
AI Code Analysis ne remplace pas votre moteur SAST, qui excelle dans la détection de vulnérabilités de sécurité basées sur des règles lors du développement. Il ne remplace pas non plus les pentests. Il se situe entre les deux, en analysant votre code statique avec un niveau de raisonnement propre aux pentests.
Utilisez AI Code Analysis avant une version majeure ou après le déploiement d'une fonctionnalité importante. Il suit les références à travers les fichiers et les modules. Il met en évidence des problèmes en plusieurs étapes où aucune ligne isolée ne constitue la vulnérabilité. Chaque résultat s'accompagne d'une cause racine, de preuves basées sur le code et d'une fonction AutoFix qui vous permet de générer instantanément une PR pour résoudre le problème.
En pratique, cela se présente comme suit :
Une chaîne IDOR en plusieurs étapes répartie sur trois fichiers qu'un scanner basé sur des motifs ne relierait jamais, car aucune ligne individuelle ne déclenche de règle. AI Code Analysis trace la référence, suit le contrôle d'autorisation manquant dans son contexte et met en évidence le chemin d'exploitation complet.
Le même concept s'applique à d'autres vulnérabilités basées sur la logique, comme un motif ReDoS identifié à partir du code source sans exploitation en direct, ou une route réservée aux administrateurs qui n'a jamais été testée par un pentest en direct parce que personne n'avait de credentials valides. Je suis sûr que vous pouvez penser à d'autres exemples.

Puisqu'AI Code Analysis fonctionne sur votre code source, vous n'avez pas besoin d'environnement de staging actif ni de créer des identifiants d'authentification. Connectez simplement votre base de code et lancez un audit. Si le code existe dans la source, il est inclus dans le périmètre : plusieurs dépôts, chemins gérés par des feature flags, modifications non déployées et routes administrateur que les tests en direct ne peuvent pas toucher en toute sécurité.
Il ne se limite pas à votre application web
Comme AI Code Analysis analyse le code source statique plutôt que de sonder un environnement en direct, il n'est pas limité par la couverture des règles SAST ni par la plateforme sur laquelle s'exécute votre code.
Cela signifie que vous pouvez tester :
- Les applications mobiles, où il n'y a pas d'URL à accéder et aucun moyen facile d'exercer des chemins de code contre une version en direct.
- Les smart contracts, où vous ne voulez absolument pas exécuter de tentatives d'exploitation contre un contrat déployé avec une valeur réelle bloquée.
- Les bases de code héritées dans des langages avec une faible couverture SAST.
Benchmarking
D'après nos tests internes et nos premiers utilisateurs, AI Code Analysis couvre environ 70 à 80 % de ce qu'un audit de pentest complet permet de découvrir, pour un coût environ 10 fois inférieur. Les premiers utilisateurs ont trouvé ~25 problèmes de sécurité par base de code (en médiane), avec 0 audit s'étant révélé entièrement propre.
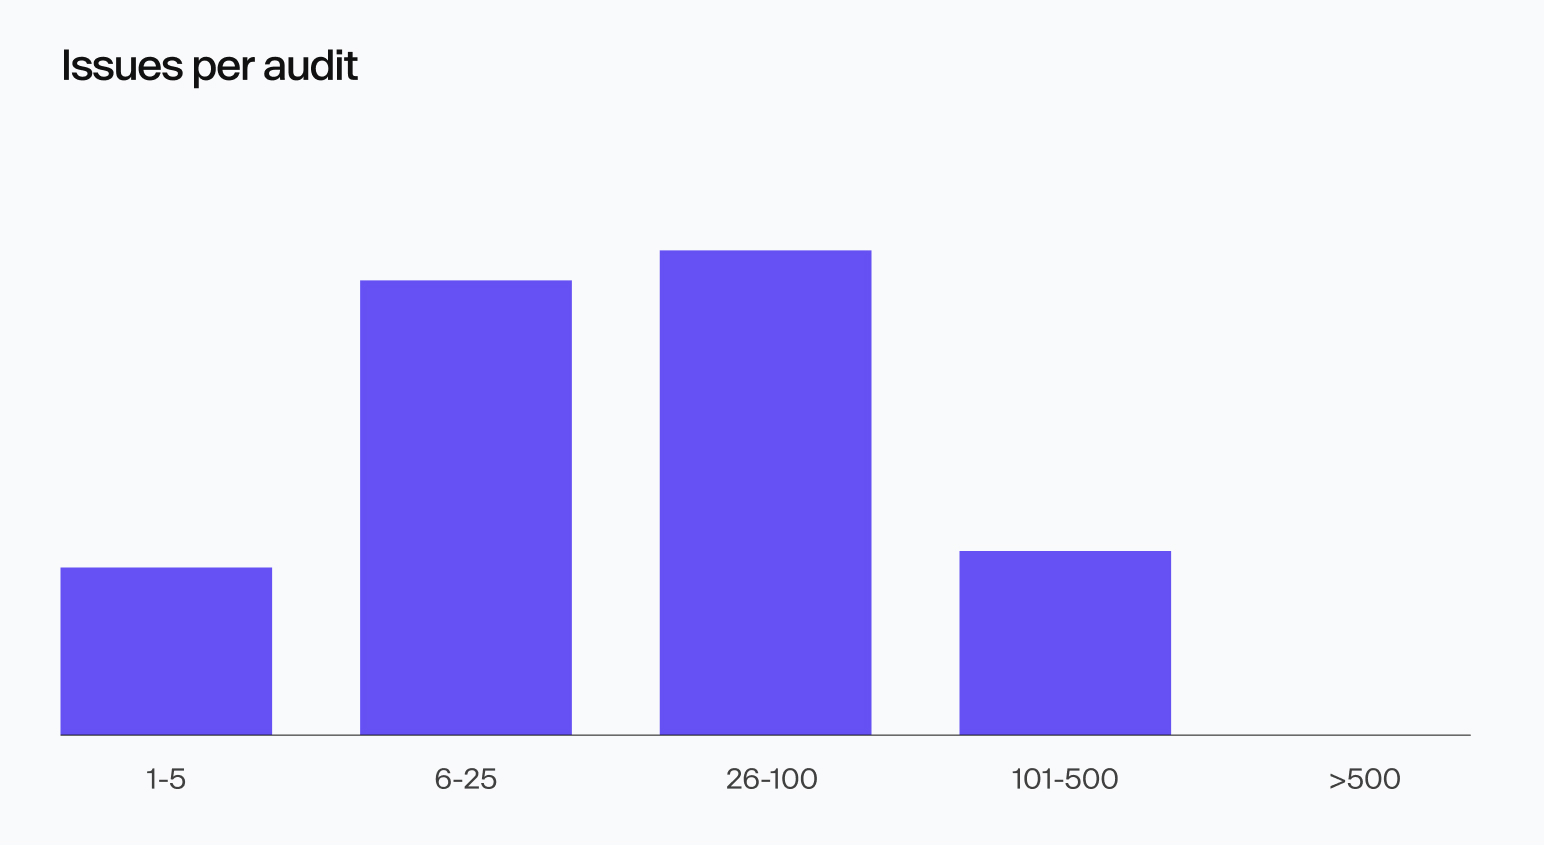
Mais le nombre de problèmes trouvés est secondaire par rapport au timing. Découvrir une vulnérabilité avant sa mise en production ne coûte qu'une modification du code, tant que le développeur a encore le contexte en tête. La découvrir après son arrivée en production implique généralement un cycle de remédiation et oblige à détacher un développeur d'un autre projet pour la corriger. AI Code Analysis avance la découverte au moment précédant le déploiement du code, lorsque le développeur qui y a travaillé a encore le contexte complet et que la correction est simple.
Comment démarrer
Depuis votre compte Aikido, sélectionnez AI Code Analysis dans le menu et cliquez sur Create Audit. Sélectionnez ensuite un ou plusieurs dépôts, et Aikido estimera le coût en crédits. Ajoutez des crédits à votre compte et lancez l'audit. La configuration ne prend que quelques minutes et les audits s'exécutent en seulement 5 minutes, selon la taille et la complexité de votre base de code.
Lancez votre premier AI Code Analysis.




