
Découvrez ce à quoi les pirates peuvent accéder sur votre site cloud, et faites corriger le problème
Aikido Il regroupe tous les comptes cloud que vous connectez dans une seule vue et relie les résultats d'cloud au code et aux modèles IaC qui les ont générés. Vous bénéficiez de toutes ces fonctionnalités pour un prix fixe, déterminé en fonction de la taille de votre équipe.





Encore plus de nuages, une « pare-feu intégré à l’application » et une visière à bord plat
La mise à l'échelle automatique n'a aucune incidence sur votre prix
Upwind facture chaque machine virtuelle et chaque hôte. Les tarifs d'Aikido , quant à eux, dépendent de la taille de l'équipe ; ainsi, les nouvelles instances d'un groupe à dimensionnement automatique n'alourdissent pas la facture.
Une vue d'ensemble de vos nuages
Upwind prend en charge AWS, Azure, GCP et Oracle. Aikido prend également en charge Alibaba Cloud et DigitalOcean, dans la même vue que les autres.
protection en temps d’exécution
retour à l'application
Les deux surveillent les charges de travail à l'aide de capteurs eBPF. Aikido ajoute Zen, une « pare-feu intégré à l’application » qui bloque les requêtes malveillantes au sein même de l'application.
Si vous continuez à appliquer les correctifs manuellement, à courir après les gens pour qu’ils corrigent les problèmes et à vous soucier des mises à jour des images, c’est que vous vous y prenez mal. Il existe une méthode plus efficace et plus automatisée.
Ross HosmanResponsable de la sécurité des systèmes d'information chez b.well Connected Health


Aikido contre le vent


Mettre fin aux équipes de « cha sing » pour remédier aux problèmes d’ cloud
Aikido se charge du triage et du transfert, ce qui permet à votre équipe de sécurité de consacrer moins de temps aux suivis.
Découvrez tout ce que vous faites
Connectez AWS, Azure ou GCP en quelques minutes et visualisez tous vos comptes, charges de travail et images dans une vue unique permettant d'effectuer des recherches.
Concentrez-vous sur ce qui est à votre portée
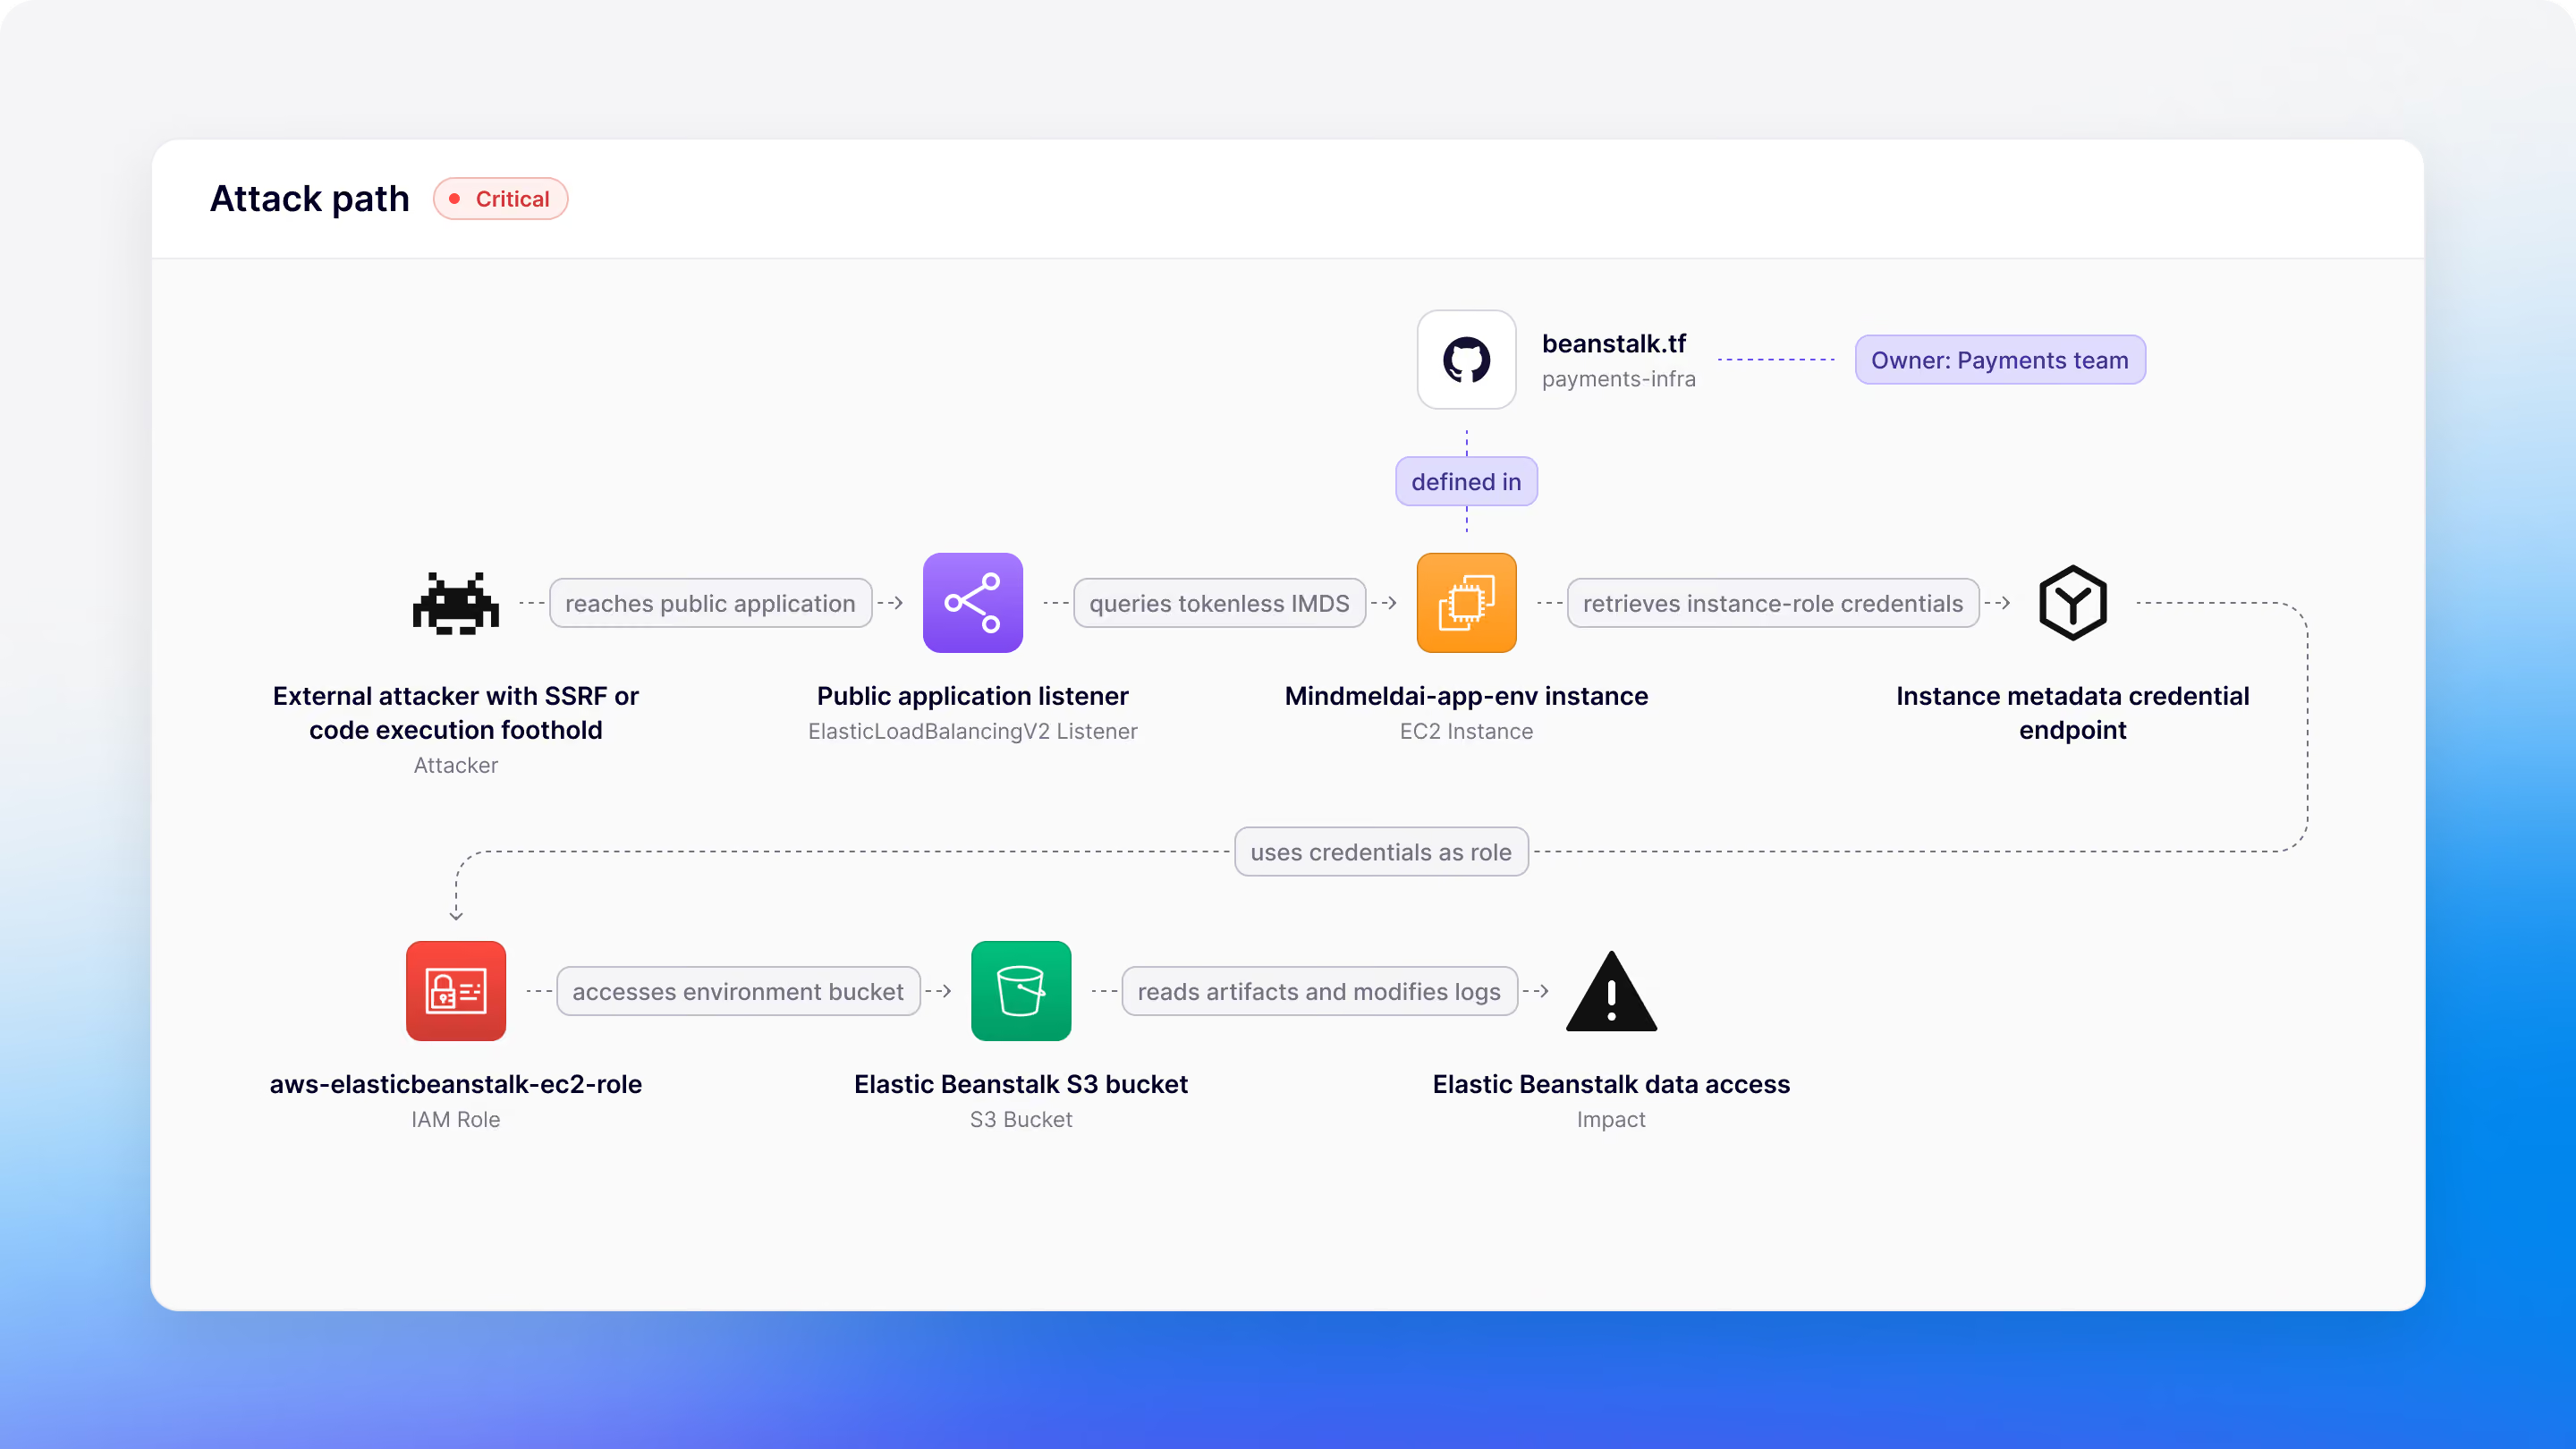
Aikido cartographie chaque chemin d'accès depuis Internet vers vos instances, vos pods, vos services ECS et vos fonctions Lambda, et déclassifie les CVE pour lesquelles aucun chemin d'accès réseau n'est identifié.
Savoir à qui incombe chaque risque
Chaque image renvoie vers son dépôt et chaque paramètre d'cloud e vers son modèle IaC ; ainsi, les résultats sont transmis au responsable de ce code.
Détectez les attaques en temps réel
Les capteurs d'exécution signalent les fuites de conteneurs et les binaires inattendus sur Kubernetes et les machines virtuelles Linux, en les associant au modèle MITRE ATT&CK.
Obtenez dès aujourd'hui votre cloud
Connectez-vous à AWS, Azure ou GCP en quelques minutes et découvrez ce que Aikido a à vous proposer.


Foire aux questions : « Aikido » ou « Upwind » ?

Oui. Les deux utilisent des capteurs eBPF. Le capteur « Runtime Sensors » d’ Aikido signale les fuites de conteneurs et les binaires inattendus sur Kubernetes et les machines virtuelles Linux, tandis que Zen ajoute un « pare-feu intégré à l’application » qui bloque les requêtes malveillantes au sein de l’application.
Par compte cloud et par groupe de mise à l'échelle des machines virtuelles, selon les limites de chaque forfait. Un groupe de mise à l'échelle automatique ne compte qu'une seule fois, quel que soit le nombre d'instances qu'il exécute.
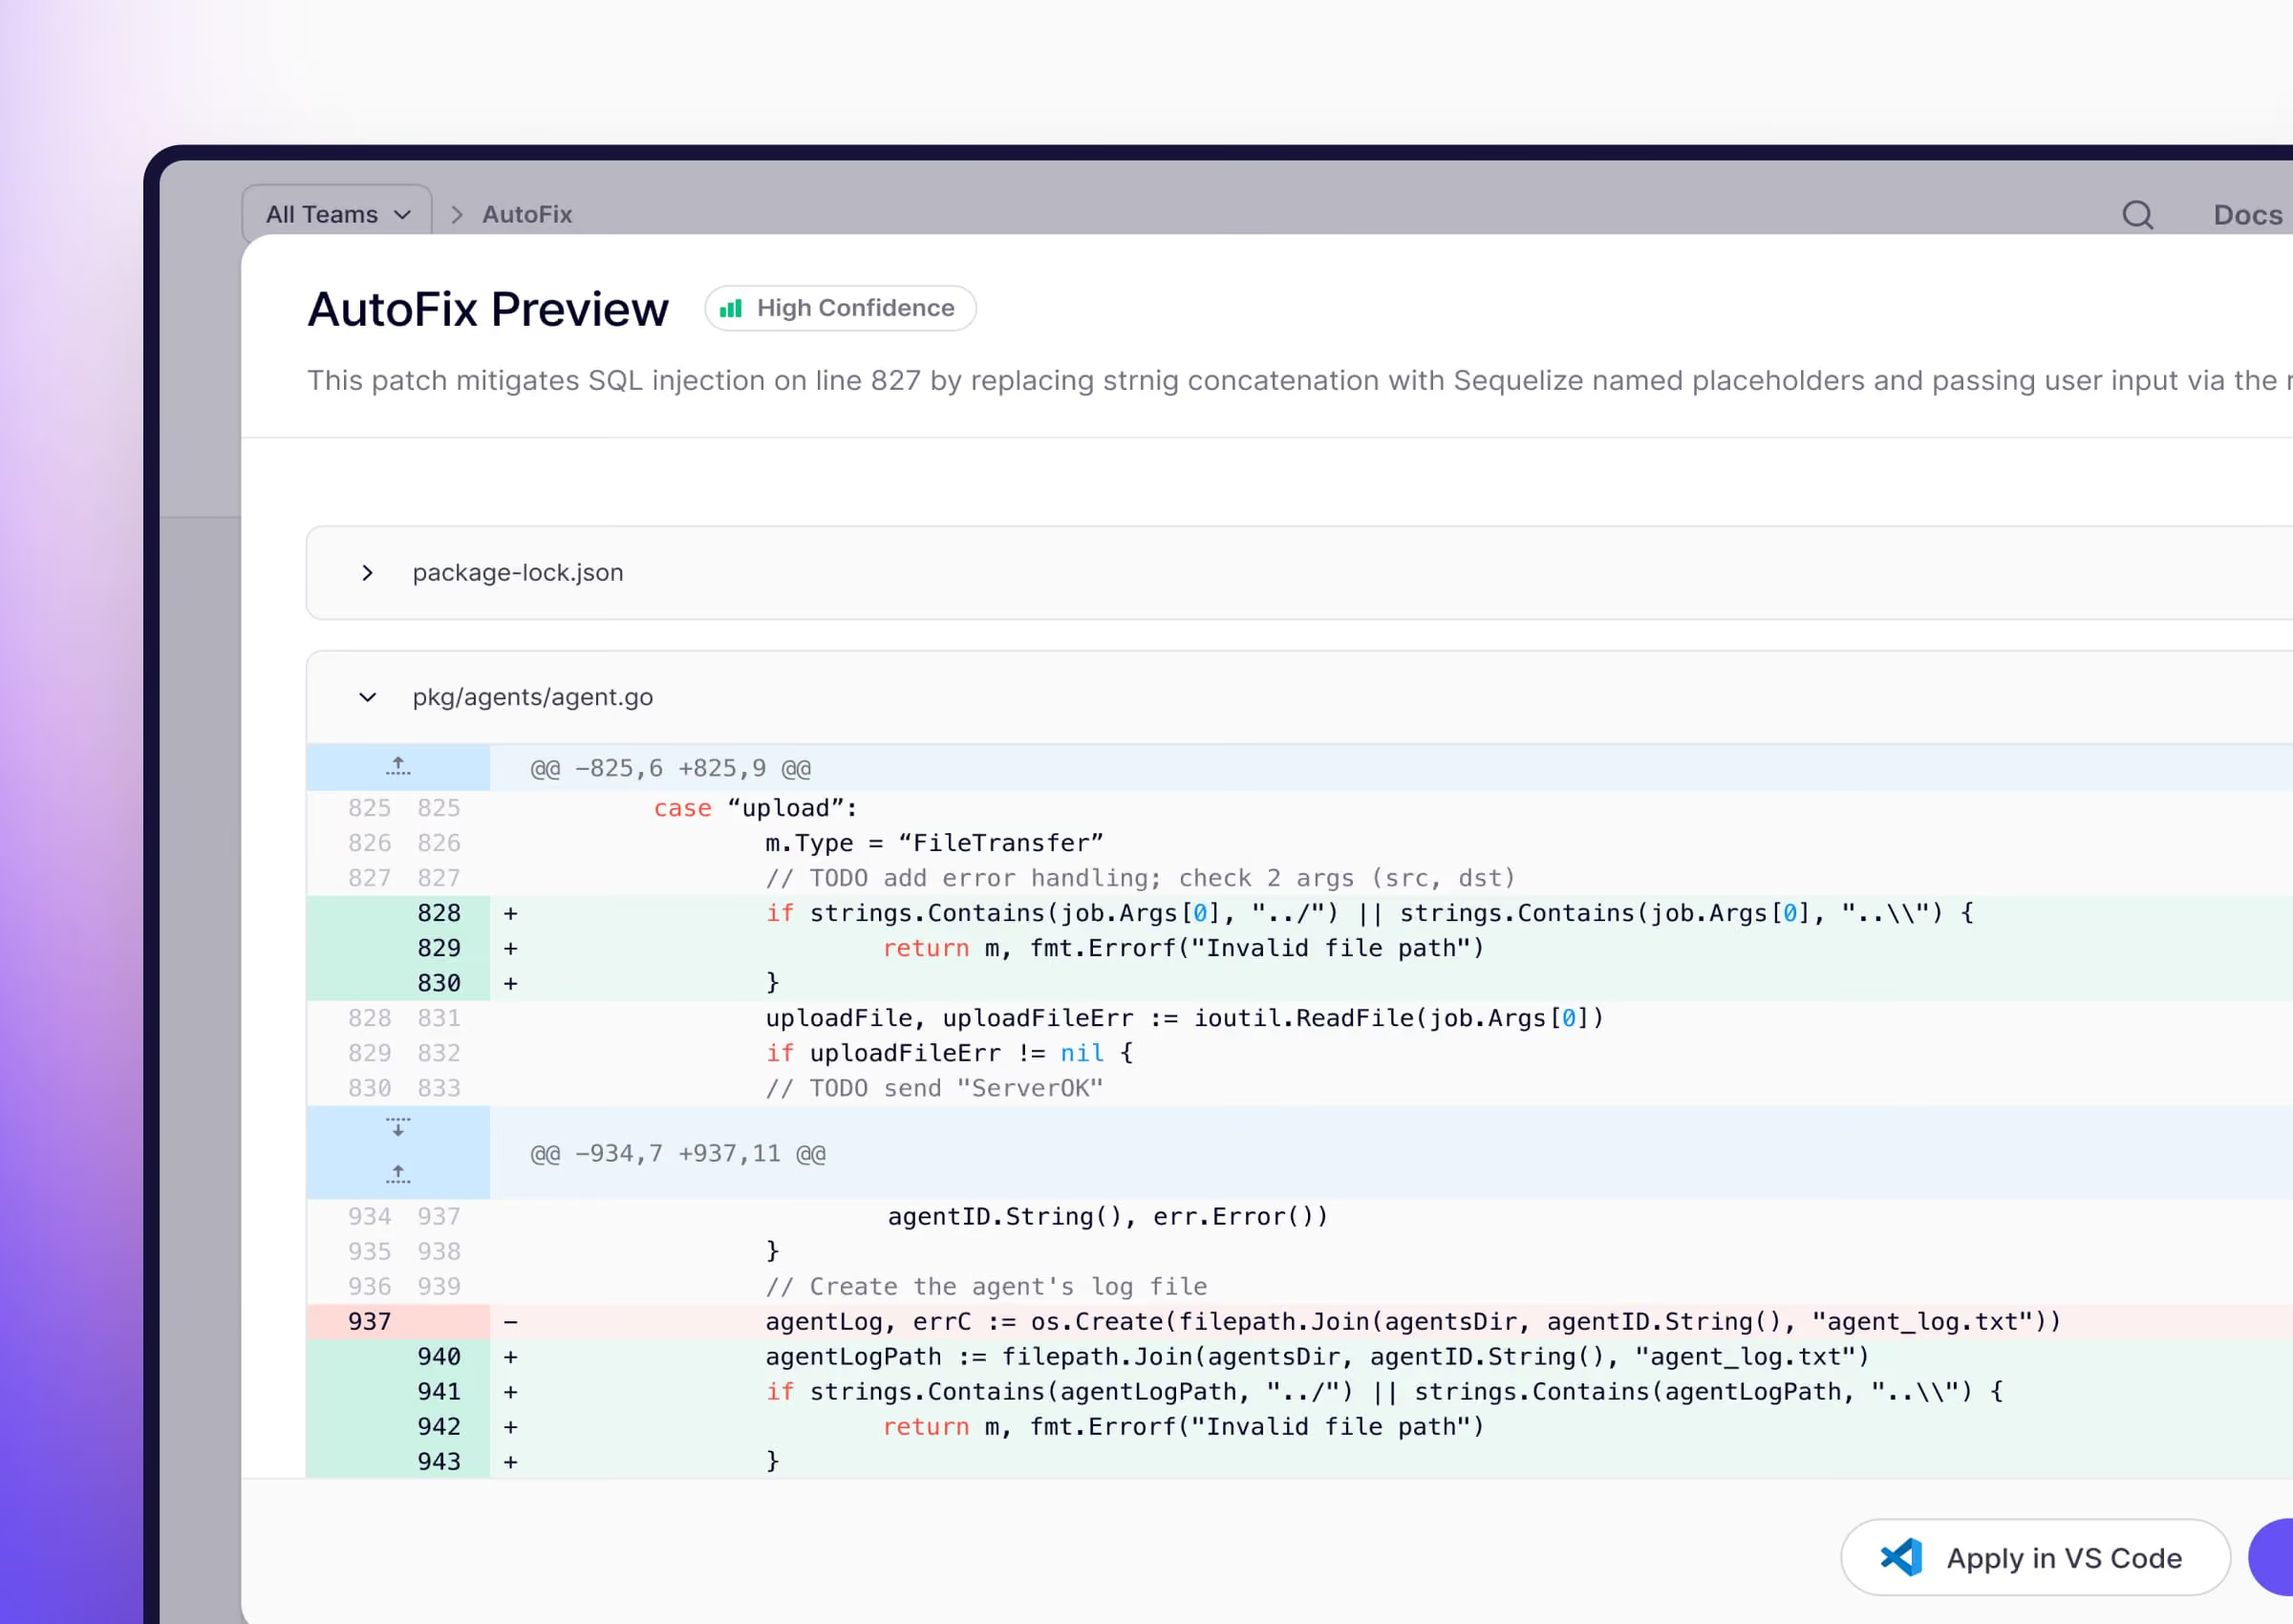
Oui. Aikido traite des sujets suivants : SAST, SCA, les secrets, l'IaC et les images de conteneurs, avec des extensions pour les IDE et des pull requests AutoFix.
Oui. Aikido détient les certifications SOC 2 Type II, ISO 27001:2022 et ISO 42001, et la certification FedRAMP « Moderate » est disponible via Aikido pour les administrations publiques. Les équipes se connectent via l’authentification unique (SSO) SAML, avec des droits d’accès définis par équipe, et vous choisissez où les données sont hébergées : aux États-Unis, dans l’Union européenne, au Moyen-Orient ou dans la région Asie-Pacifique. Ignorer un résultat peut nécessiter une autorisation, et chaque exception enregistre l’identité de la personne qui l’a demandée et approuvée, ainsi que le motif. Les résultats d’ Cloud correspondent aux normes SOC 2, ISO 27001, PCI DSS v4.0, HIPAA, NIS2 et DORA, et les scanners locaux dans CI conservent le code au sein de votre réseau.
Ne concerne pas les comptes cloud ni analyse de machines virtuelles. Aikido établit une connexion en lecture seule et analyse les machines virtuelles sans agent. Kubernetes utilise un agent léger en lecture seule, et les capteurs d'exécution ne sont déployés que là où vous souhaitez une détection en temps réel.
La plateforme « DAST » d’Upwind teste les applications et les API pendant leur exécution. « Aikido » exécute des tests de pénétration authentifiés ( DAST ) qui se connectent à la place de vos utilisateurs, ainsi que des tests de pénétration basés sur l’IA sur les applications web, les API, les applications mobiles, les réseaux externes et les capacités d’IA. Vous bénéficiez de rapports prêts pour les audits SOC 2 et ISO 27001, ainsi que de tests de pénétration accrédités CREST lorsque vous en avez besoin.
Upwind Code couvre SCA, l'IaC, les images de conteneurs et SAST, et commente les pull requests comportant des problèmes nouveaux ou résolus. Aikido couvre SAST, SCA, les secrets, l'IaC et les images de conteneurs également, et ajoute les plugins IDE ainsi que les pull requests « AutoFix » accompagnées d'un correctif fonctionnel. AutoTriage réduit le bruit d'environ 95 %.
Upwind se lance au moment de l'exécution, grâce à un capteur intégré à vos charges de travail qui détecte les attaques et y répond. Aikido cartographie l'ensemble de votre cloud à partir d'une connexion en lecture seule, remonte chaque risque jusqu'au code à l'origine de celui-ci, et intègre des services d'DAST s et de tests d'intrusion. Upwind inclut chaque machine virtuelle et chaque hôte dans son tarif, tandis que Aikido propose un prix fixe par forfait.