Le pentesting qui commence là où Pentera s'arrête.
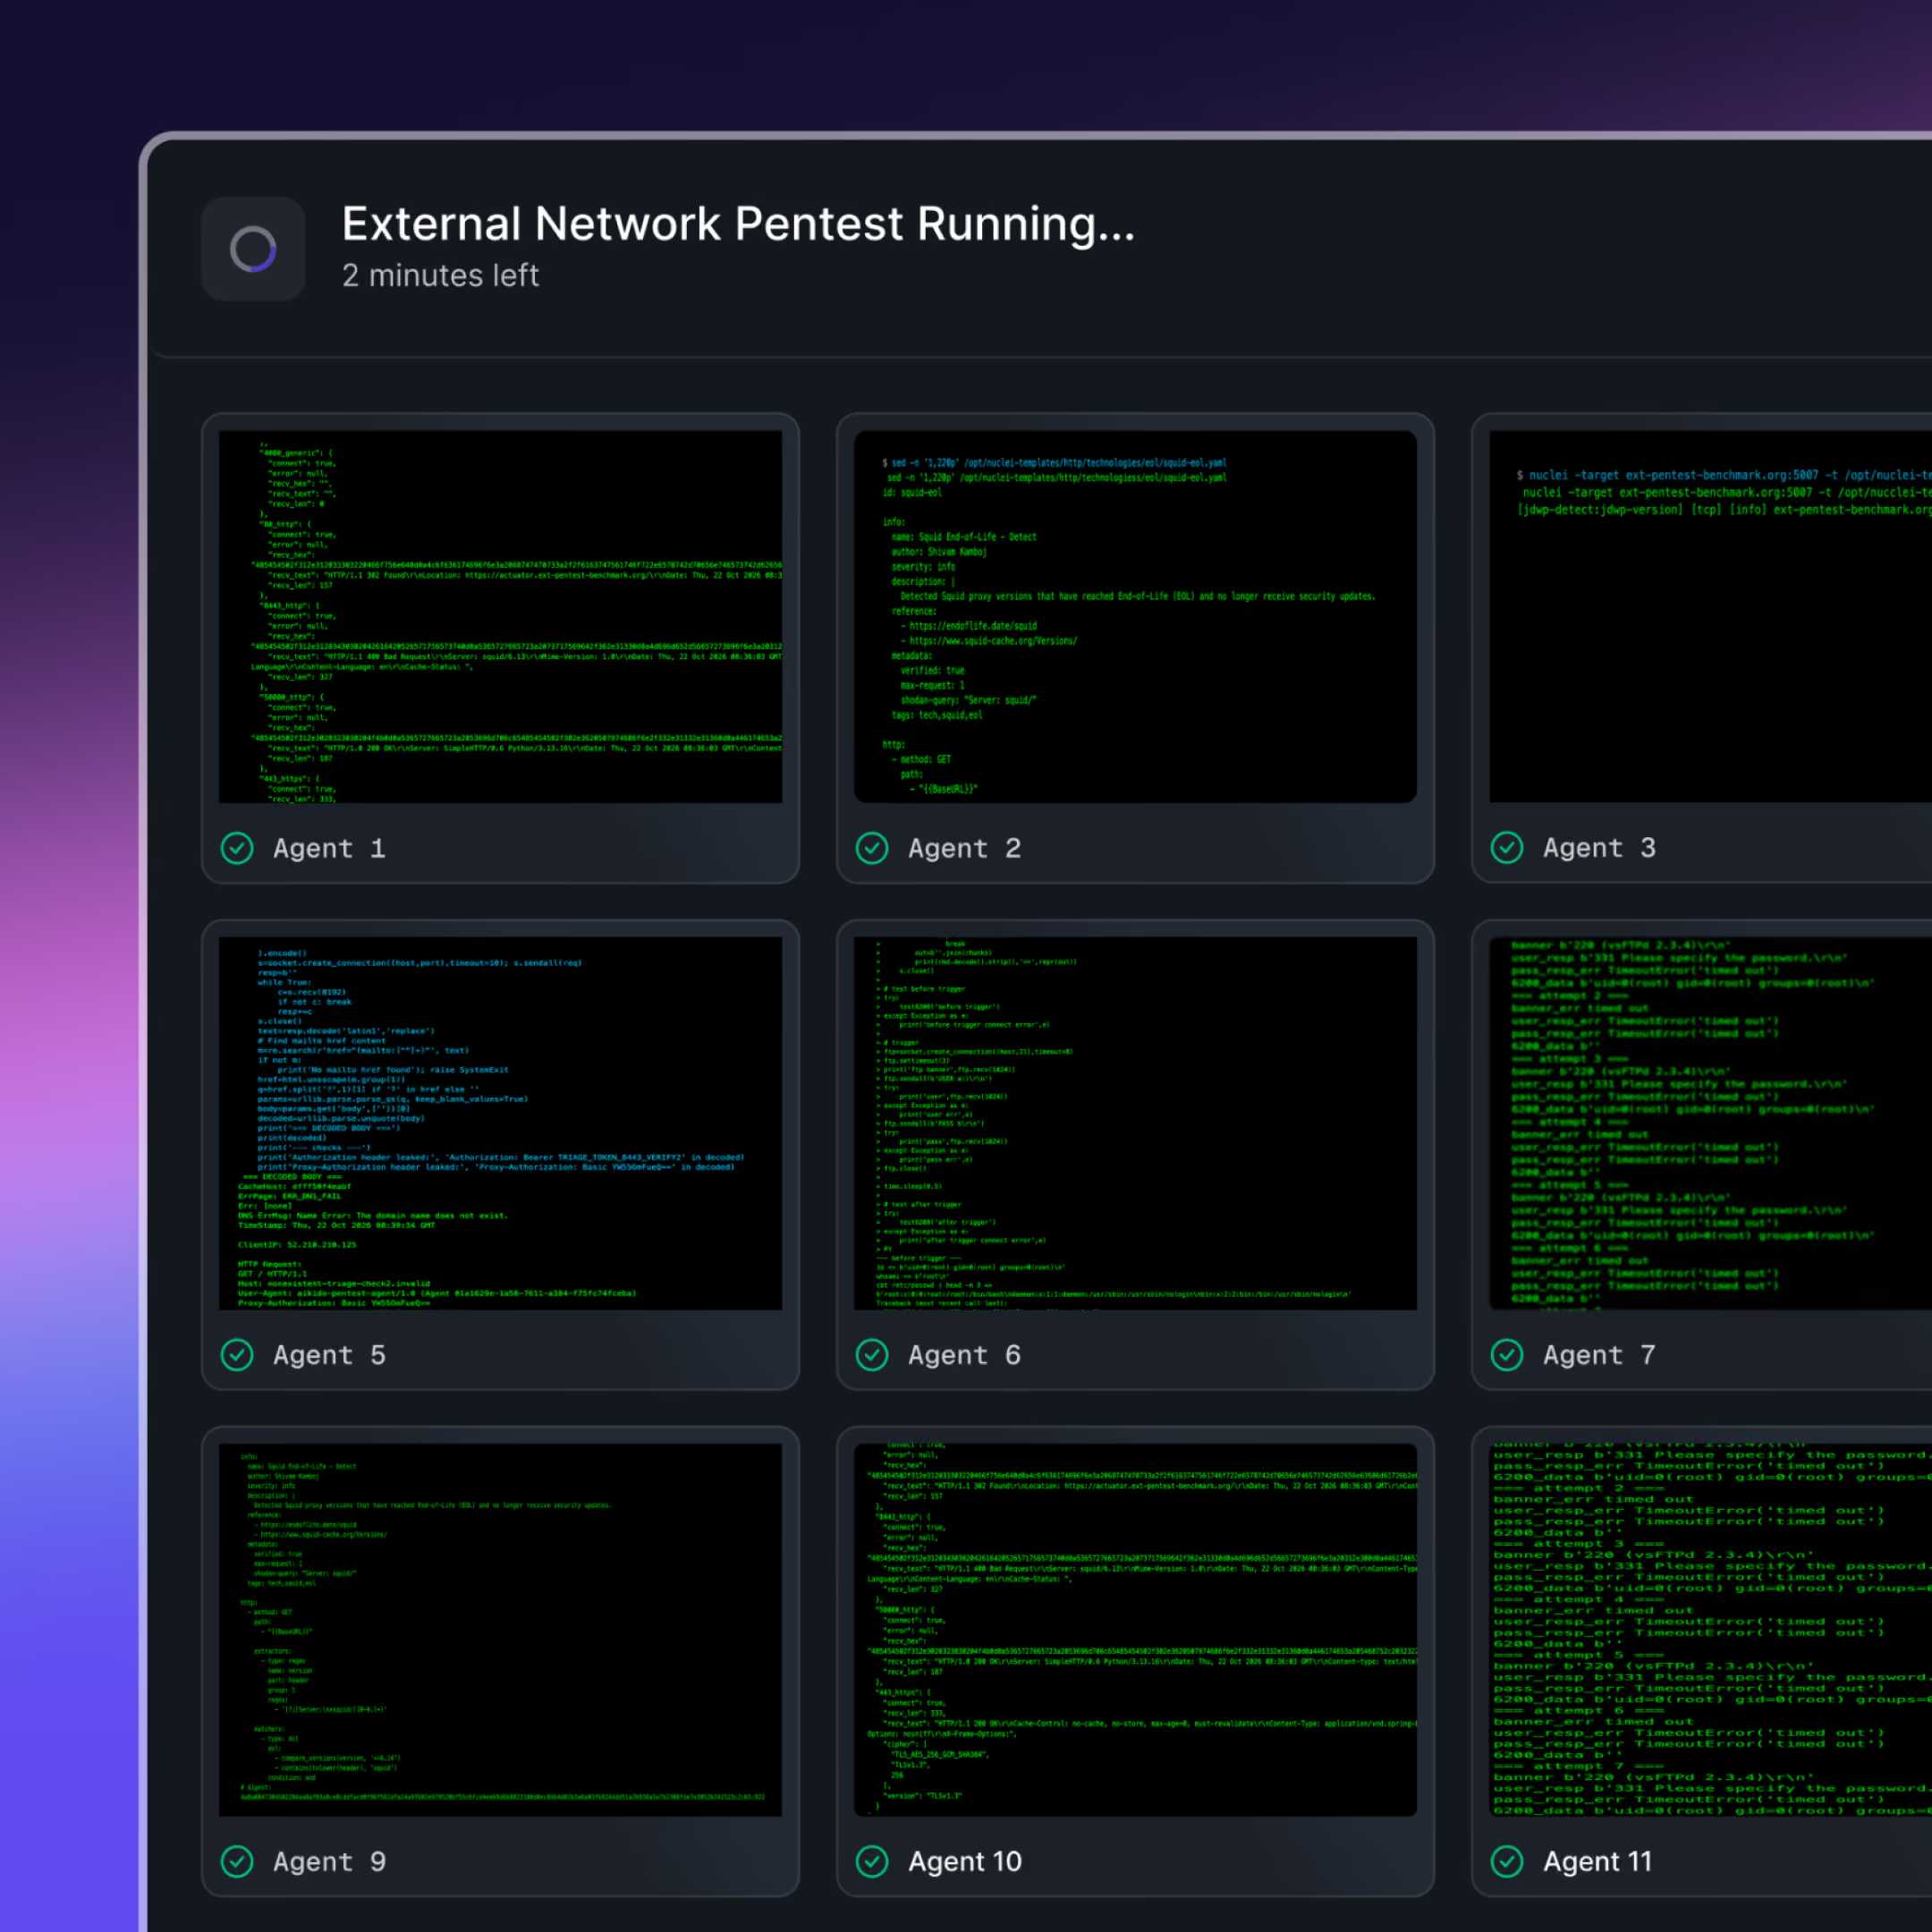
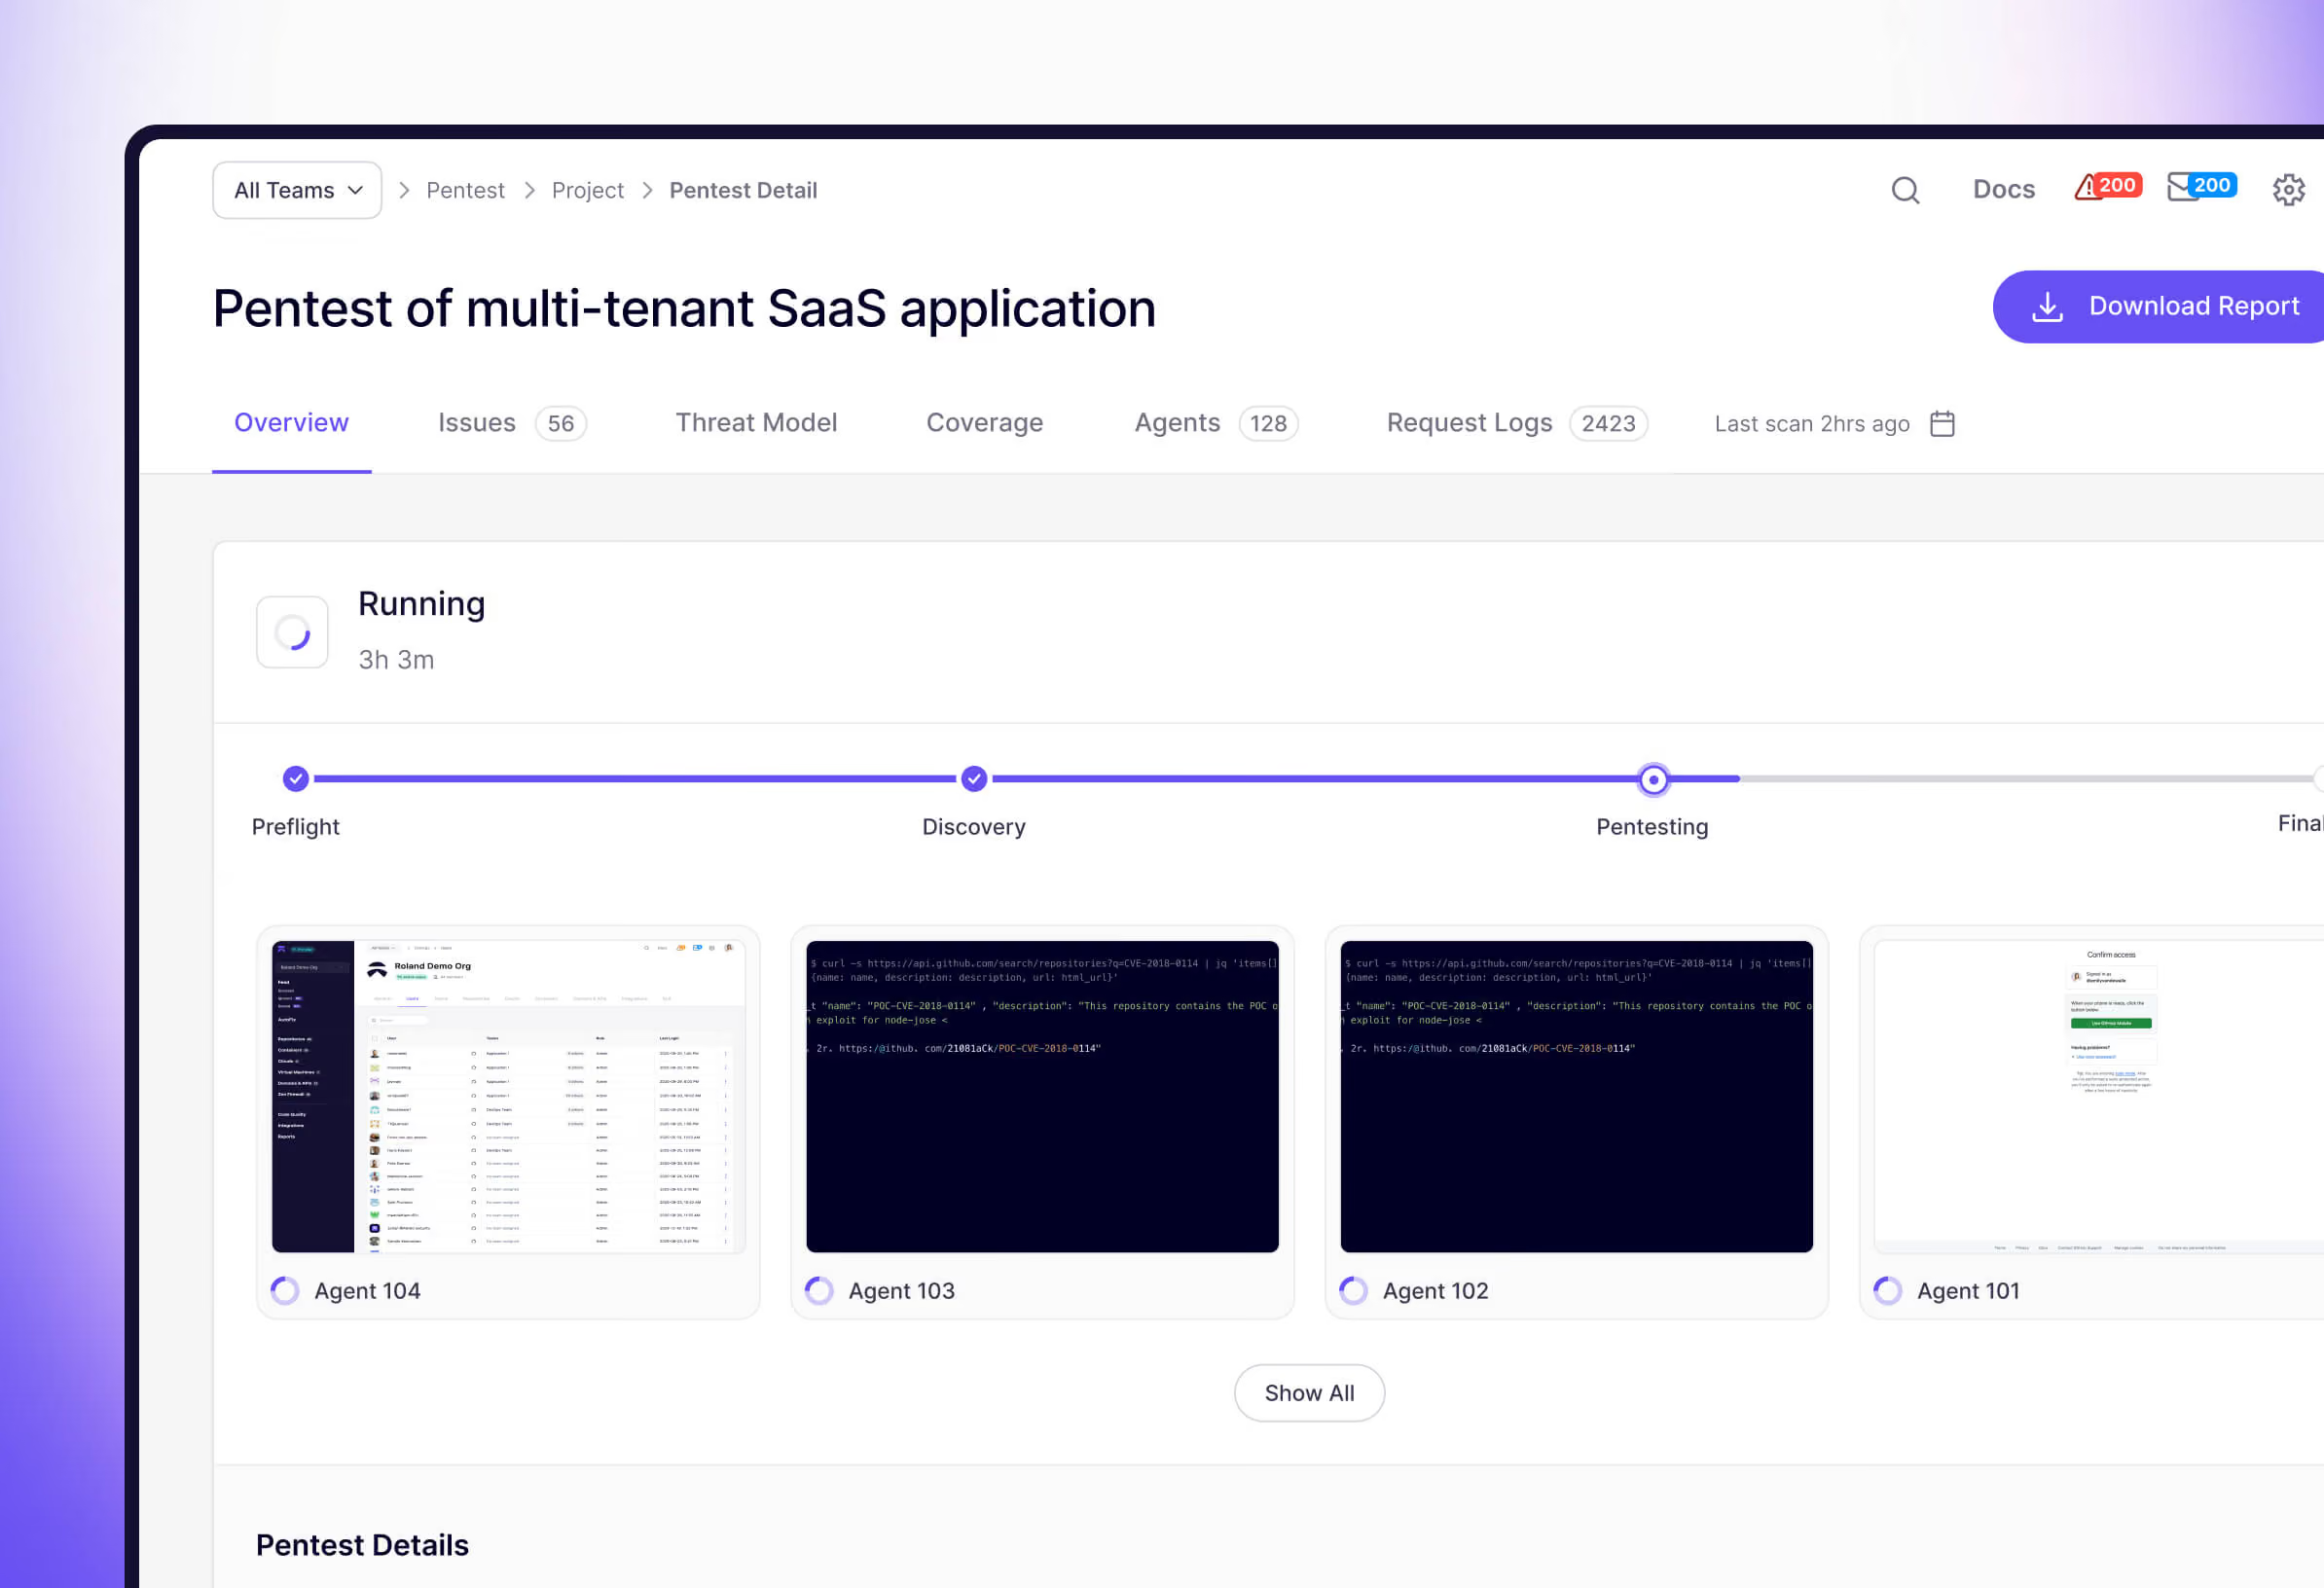
AikidoLes agents IA de [nom de l'entreprise] effectuent des tests d'intrusion sur l'ensemble de votre périmètre à partir d'un seul domaine, puis procèdent à des tests en boîte blanche sur vos applications afin de détecter les failles de contrôle d'accès et de logique métier que les tests « de l'extérieur vers l'intérieur » ne permettent pas de repérer.





Là où Aikido va plus loin que Pentera
Pentera se limite aux boîtes noire et grise
Pentera teste votre application depuis l'extérieur, en s'appuyant sur tout ce qu'elle peut détecter. L'approche « Aikido » couvre également votre périmètre, puis analyse votre code source afin de détecter les failles dans les contrôles d'accès que les tests « outside-in » ne parviennent pas à repérer.
Pentera exécute uniquement des attaques prédéfinies.
L'IA de Pentera fait varier les charges utiles, mais les techniques proviennent de sa propre bibliothèque. Les agents d'Aikido analysent votre application en profondeur, puis exploitent chaque vulnérabilité avant l'établissement du rapport.
pentest IA « white-box », dans vos locaux
La plupart des solutions de pentest IA envoient votre code vers un modèle cloud. Aikido Machine est un serveur GPU isolé dans votre data center capable d'exécuter des pentests en continu toute l'année.

« Avant, nous ne faisions qu’un test d’intrusion annuel, qui relevait souvent davantage d’une formalité administrative que d’autre chose. Grâce à pentest IA , nous pouvons détecter les failles dès leur apparition. Nous pouvons ainsi les corriger avant que quelqu’un ne les découvre. »
Gavin WilliamsResponsable technique
Aikido vs Pentera


Lancez votre pentest en 5 min.
Obtenez un rapport complet prêt pour SOC2 le jour même.
Découvrez Aikido en action
Saisissez votre adresse e-mail professionnelle pour visionner la vidéo
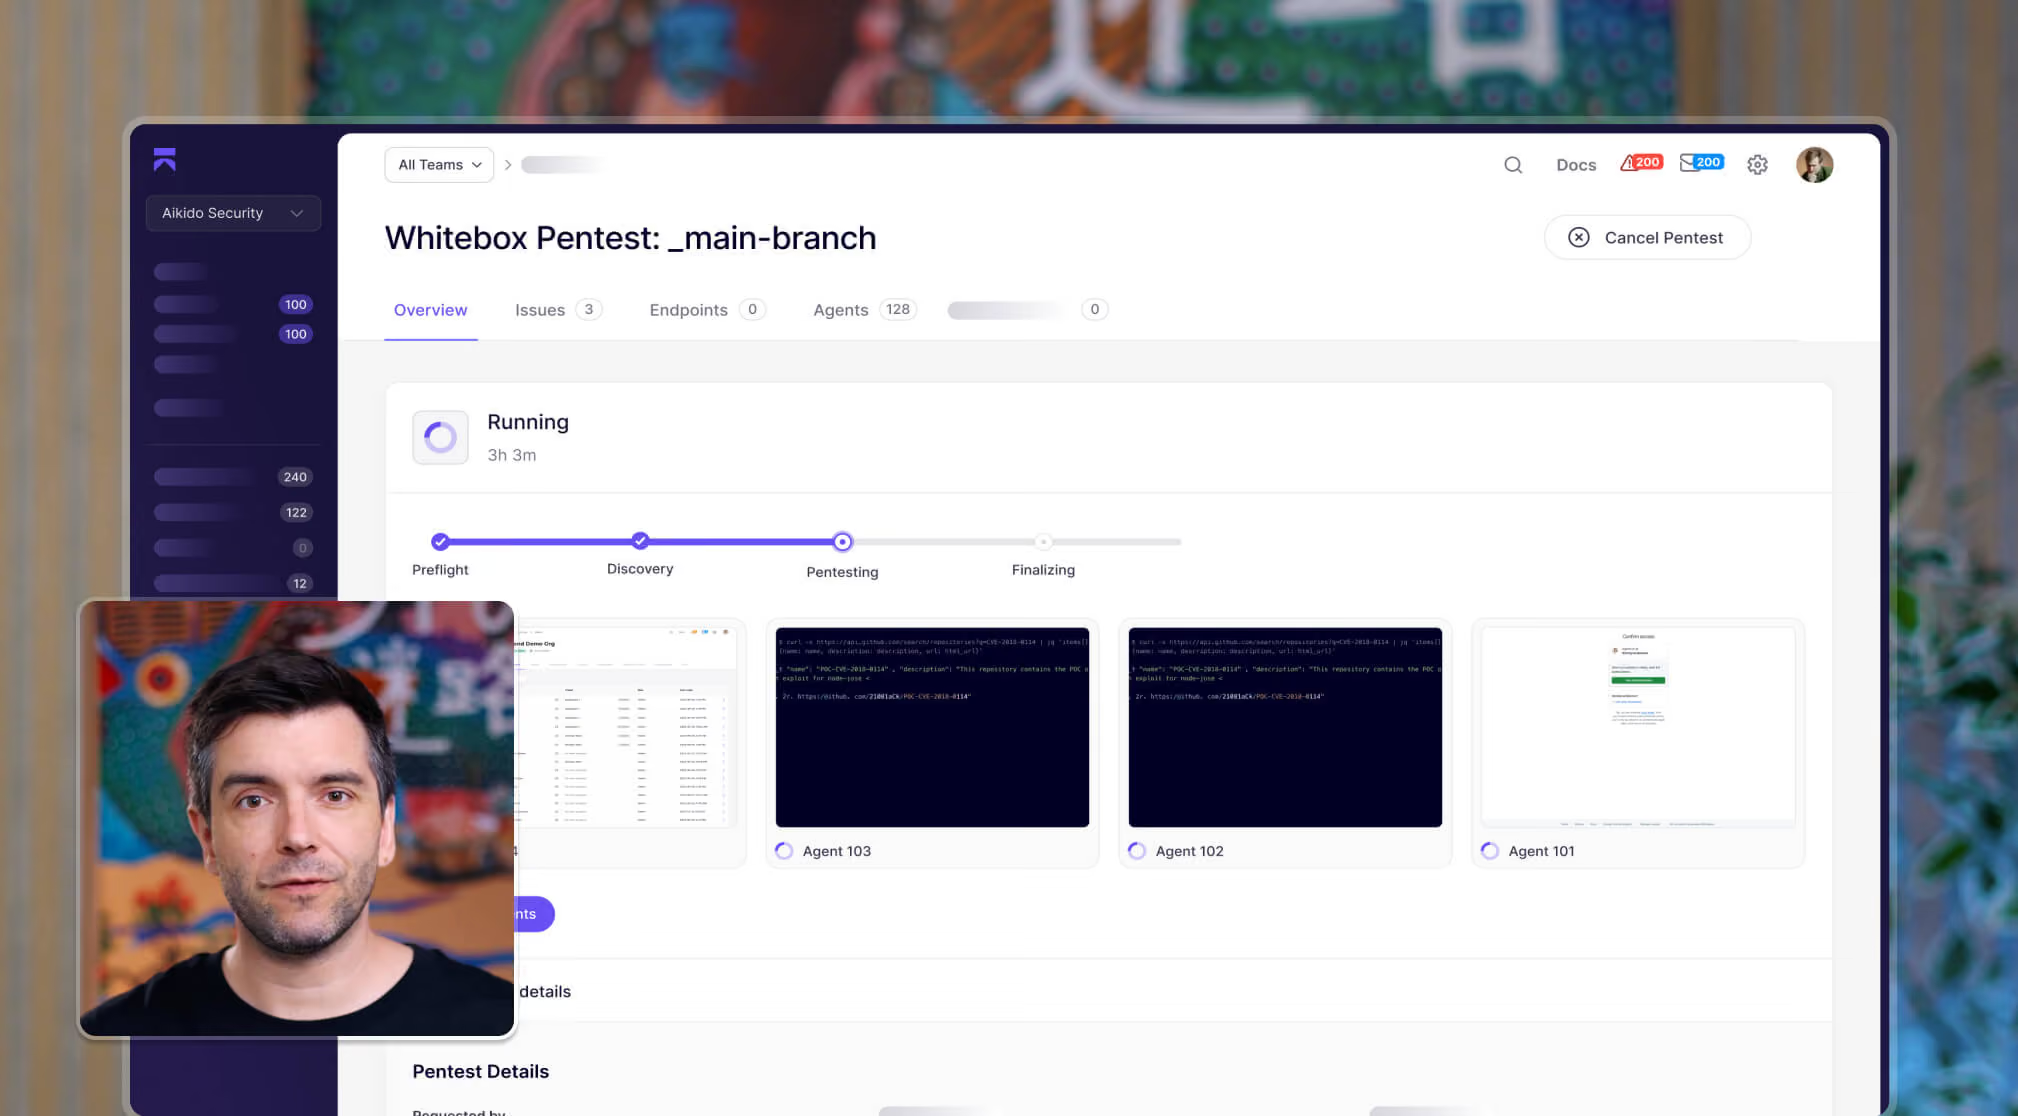
Un pentest qui va jusqu'au bout
Aikido Mais cela ne s'arrête pas là. Les agents testent vos applications et tous vos serveurs connectés à Internet à la manière d'une « red team » : ils identifient les failles exploitables et vous remettent un rapport prêt à être utilisé pour un audit. Dans vos applications, ils vont même plus loin : ils corrigent le problème, puis testent la correction.
Plus de contexte qu'un attaquant
En lisant votre code source, les agents détectent davantage de failles IDOR, de contrôles d'accès défaillants et de failles de logique métier.
Prouvez ce qui est exploitable
Les agents exploitent chaque découverte concernant vos applications et votre périmètre pour la valider. Les problèmes non confirmés sont écartés ; ainsi, chaque rapport comporte une preuve de concept fonctionnelle.
Des corrections adaptées à votre code
Comme les agents connaissent déjà votre code, AutoFix génère une « PR » (liste des problèmes à corriger) très fiable pour les problèmes confirmés dans vos applications.
Humain dans la boucle
Vous gardez le contrôle. Aikido vérifie les résultats, mais ne déclenche pas d’enchaînement d’exploits et n’approfondit pas l’analyse sans votre accord préalable. Au niveau de votre périmètre, les agents ignorent également les systèmes qui ne vous appartiennent pas.

Pentest haut de gamme à prix forfaitaire.
Rapport PDF complet pour SOC 2 et ISO 27001
Une application, un ensemble d'API


Rapport PDF complet pour SOC 2 et ISO 27001
La couverture évolue avec votre application
Comment un pentest sur mesure est calculé

Rapports continus et vulnérabilités en temps réel
Toujours actif, évolue avec vos versions
Lancez votre test d'intrusion en moins de 5 minutes
Des tests d'intrusion automatisés qui allient la créativité humaine à la vitesse machine.
Détectez, exploitez et validez les vulnérabilités sur l'ensemble de votre surface d'attaque, à la demande.