
Soumettez à un test d'intrusion tout ce que vous mettez en production
Des agents IA autonomes qui surpassent les humains grâce à la vitesse des machines. Obtenez en quelques heures un rapport PDF complet conforme aux normes SOC 2 ou ISO 27001, adapté aux audits.
Tout compris – Un prix forfaitaire – Du début à la remise en état





Qu'est-ce que le pentest IA ?
Des centaines d'agents simulent des attaques
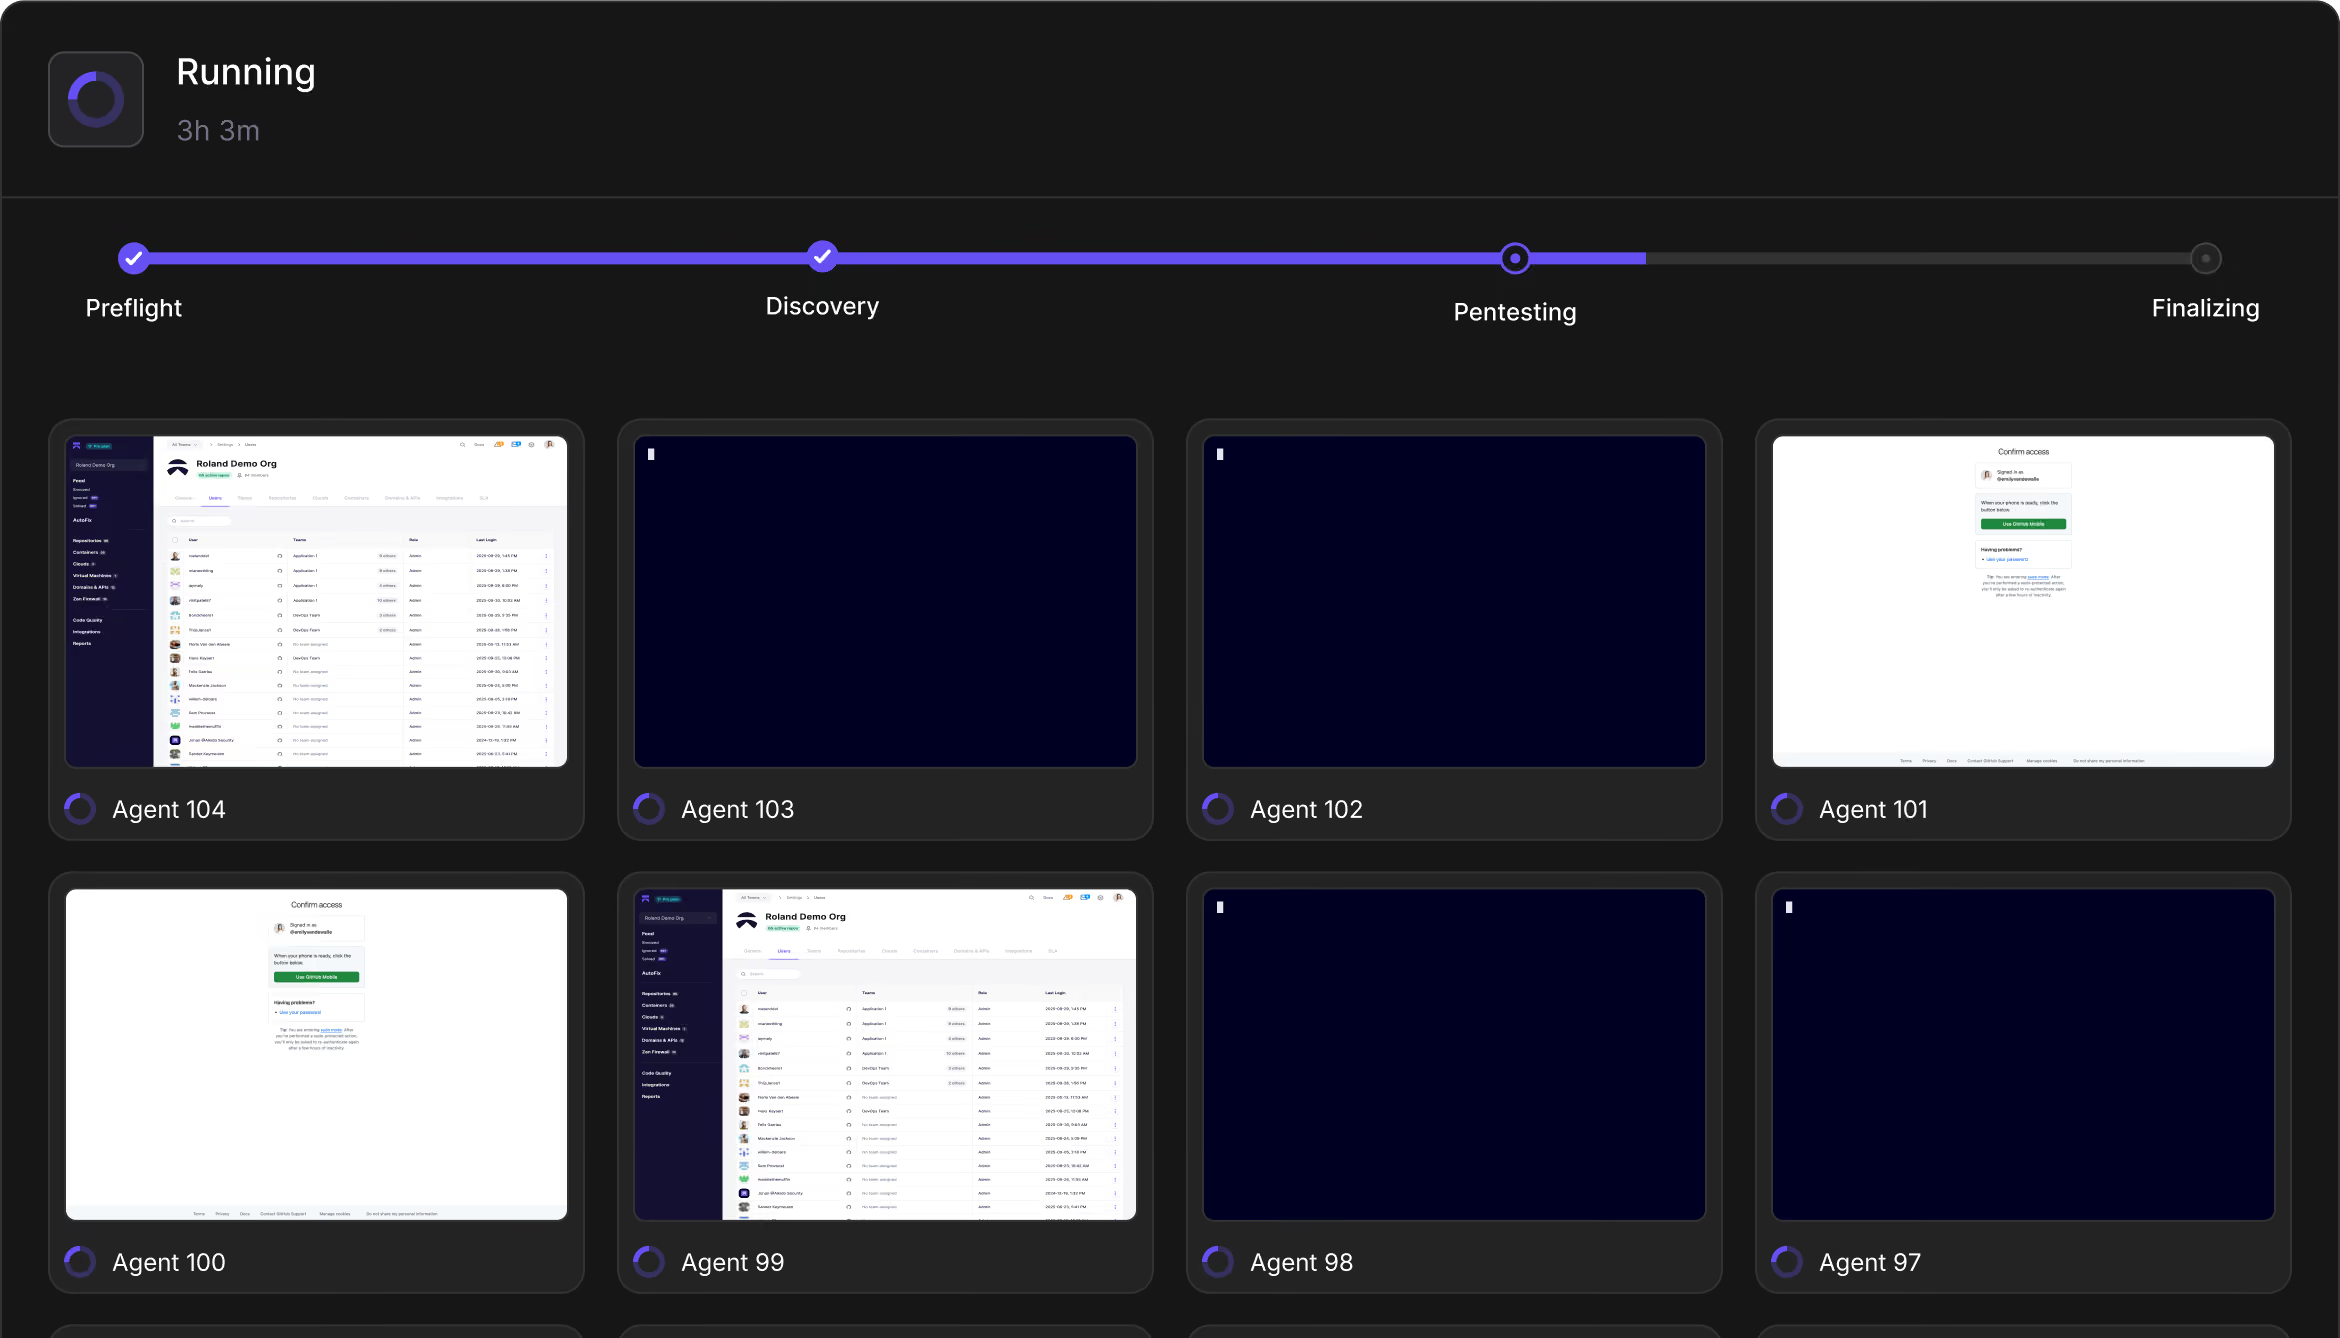
Des centaines d'agents autonomes agissent comme de véritables pentesters, découvrant et exploitant les failles de vos applications, API et infrastructures.
Les agents prouvent chaque vulnérabilité qu'ils trouvent
Des agents distincts ré-exploitent chaque découverte pour confirmer sa validité, afin que vous obteniez des problèmes validés avec une preuve de concept fonctionnelle et sans faux positifs.
Aikido vous fournit un rapport le jour même
Les pentests prenaient des semaines. Vous obtenez désormais des résultats validés en quelques heures, exportés sous la forme du rapport dont vous avez besoin : pour la direction, pour les clients ou pour l'auditeur complet.
Avant, les tests d'intrusion duraient des semaines. Le vôtre sera terminé dès aujourd'hui.
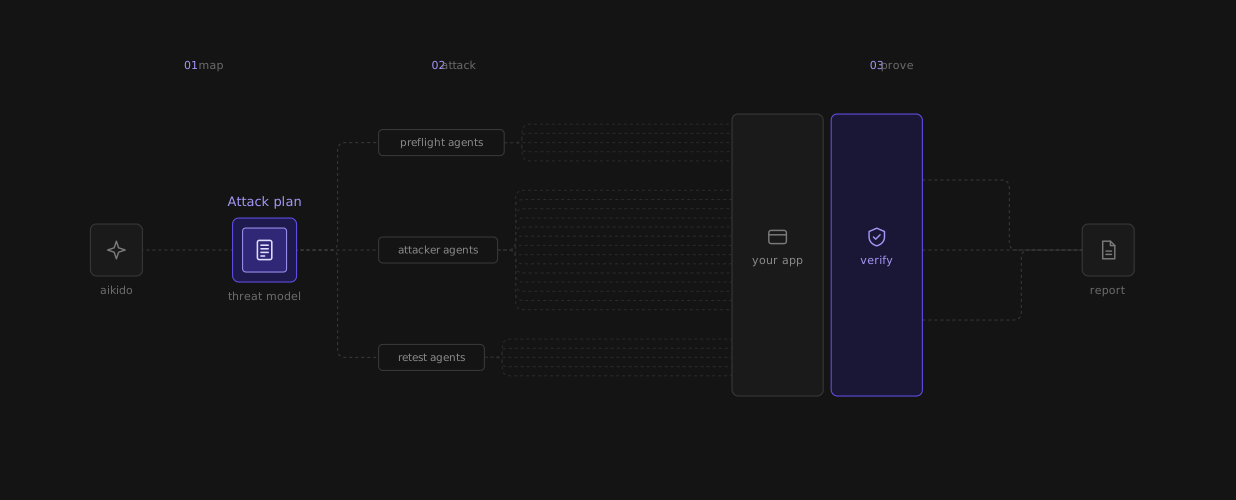
1. Carte
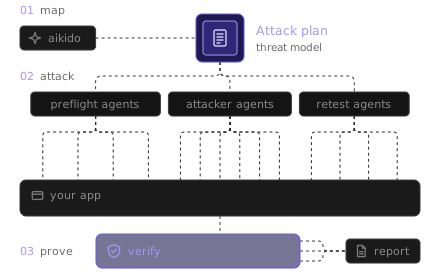
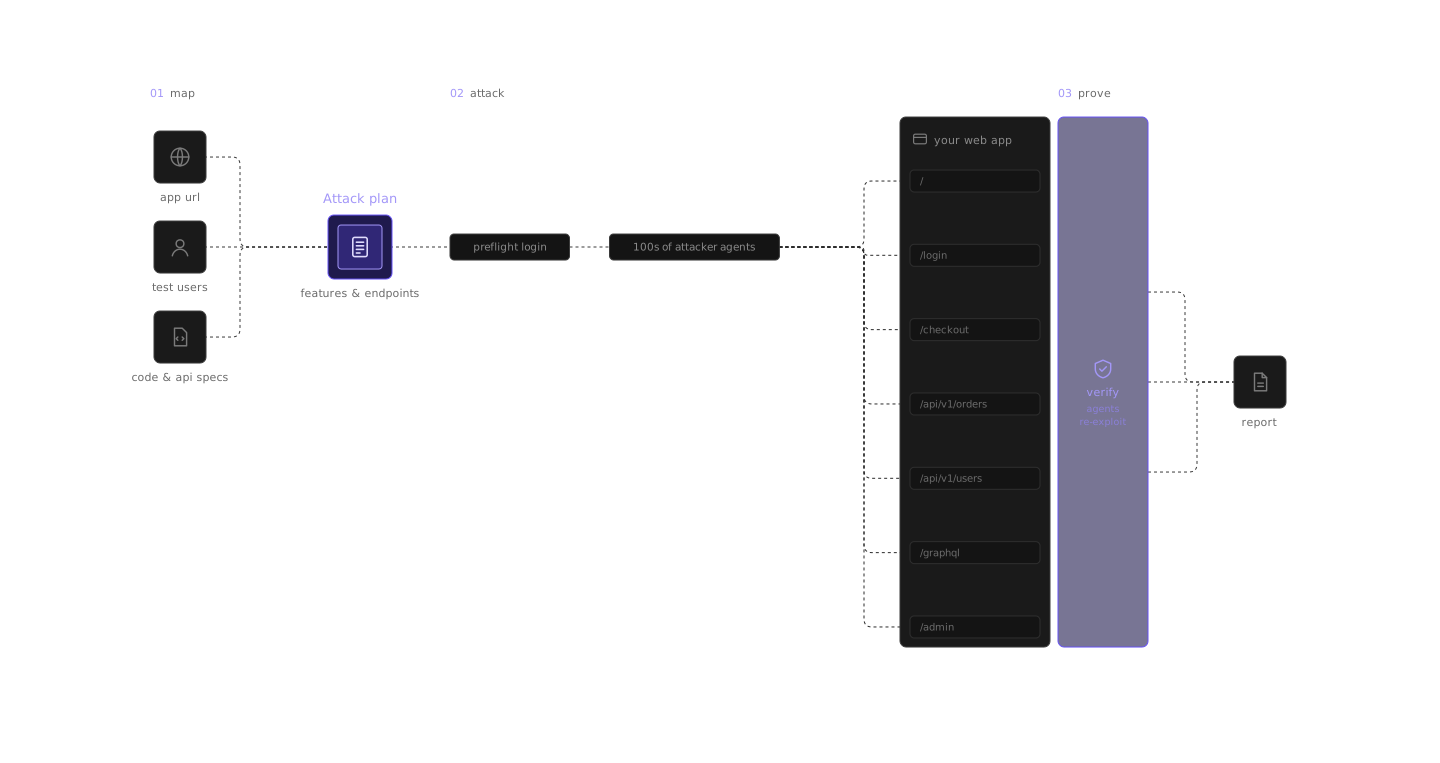
Des centaines d'agents analysent votre code et les spécifications de votre API, ou explorent l'application en production, afin de répertorier tout ce à quoi un attaquant pourrait avoir accès.
2. Attaque
Les agents se concentrent sur des vecteurs spécifiques et tentent de contrecarrer les comportements attendus ; leur approche s'apparente davantage à celle d'une « red team » qu'à un scan basé sur une liste de contrôle.
3. Démontrer
Les problèmes non confirmés sont écartés. Les résultats vérifiés sont publiés avec une description de leur impact, les étapes permettant de les reproduire, des conseils pour y remédier et, dans la mesure du possible, des corrections automatiques (« AutoFixes »).
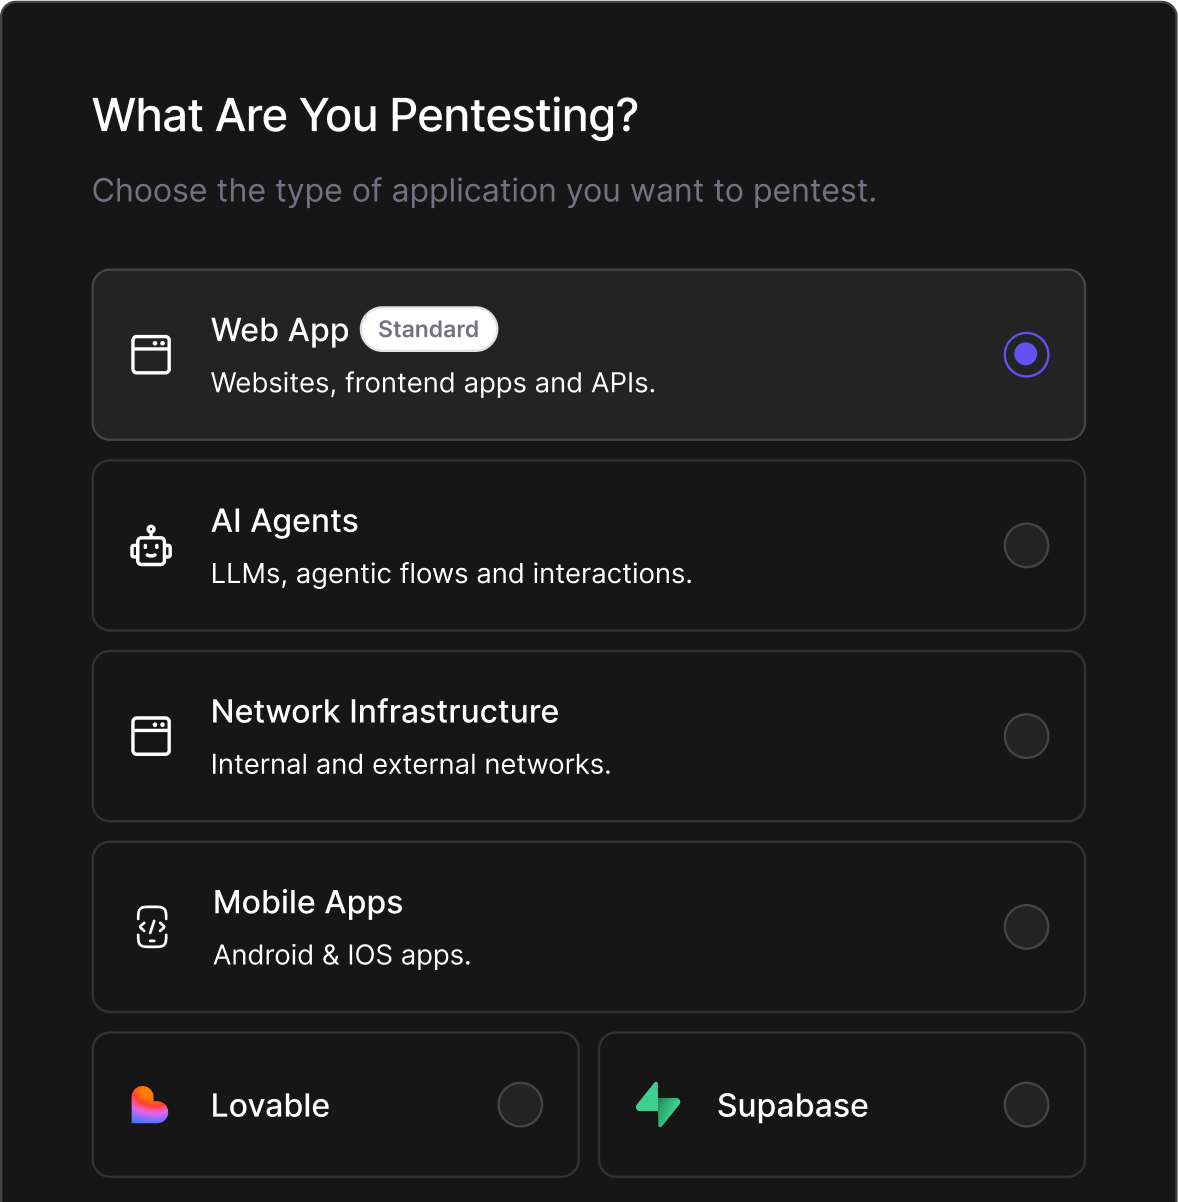
Le seul test d'intrusion basé sur l'IA capable de s'attaquer à vos applications web, à votre réseau, à vos applications mobiles et à vos agents IA
Web/API
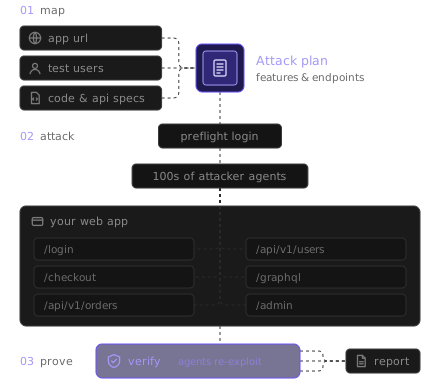
De l'indexation du code à la cartographie des surfaces, les agents intelligents raisonnent à grande échelle, enrichis par le contexte inter-produits d'Aikido.
Réseau
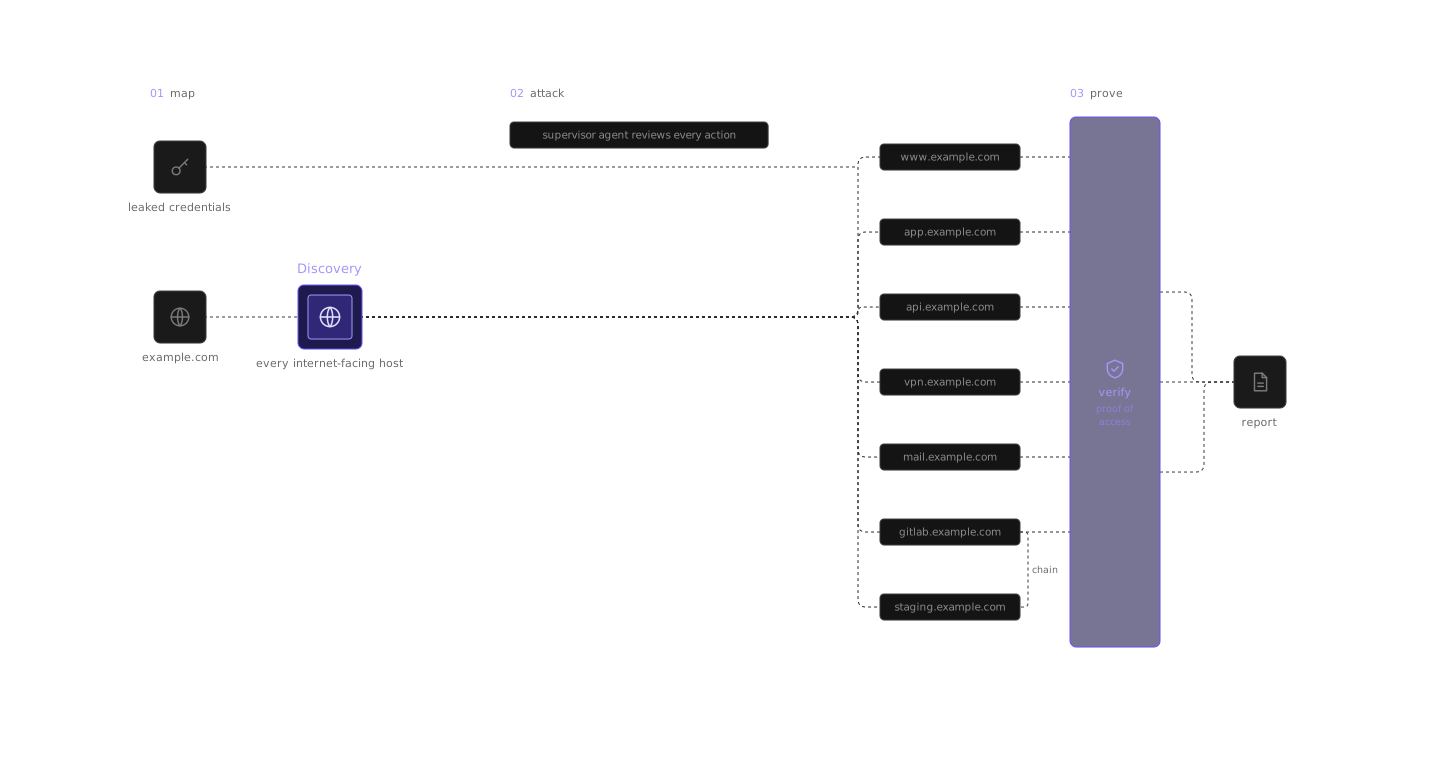
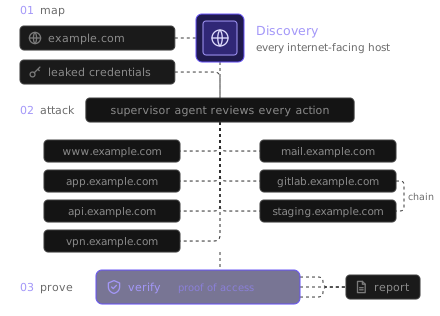
À partir de n'importe lequel de vos domaines, nos agents IA identifient tous les systèmes exposés à Internet que vous exploitez et effectuent un test d'intrusion sur chacun d'entre eux, puis répètent le test dès qu'un changement intervient.
Mobile
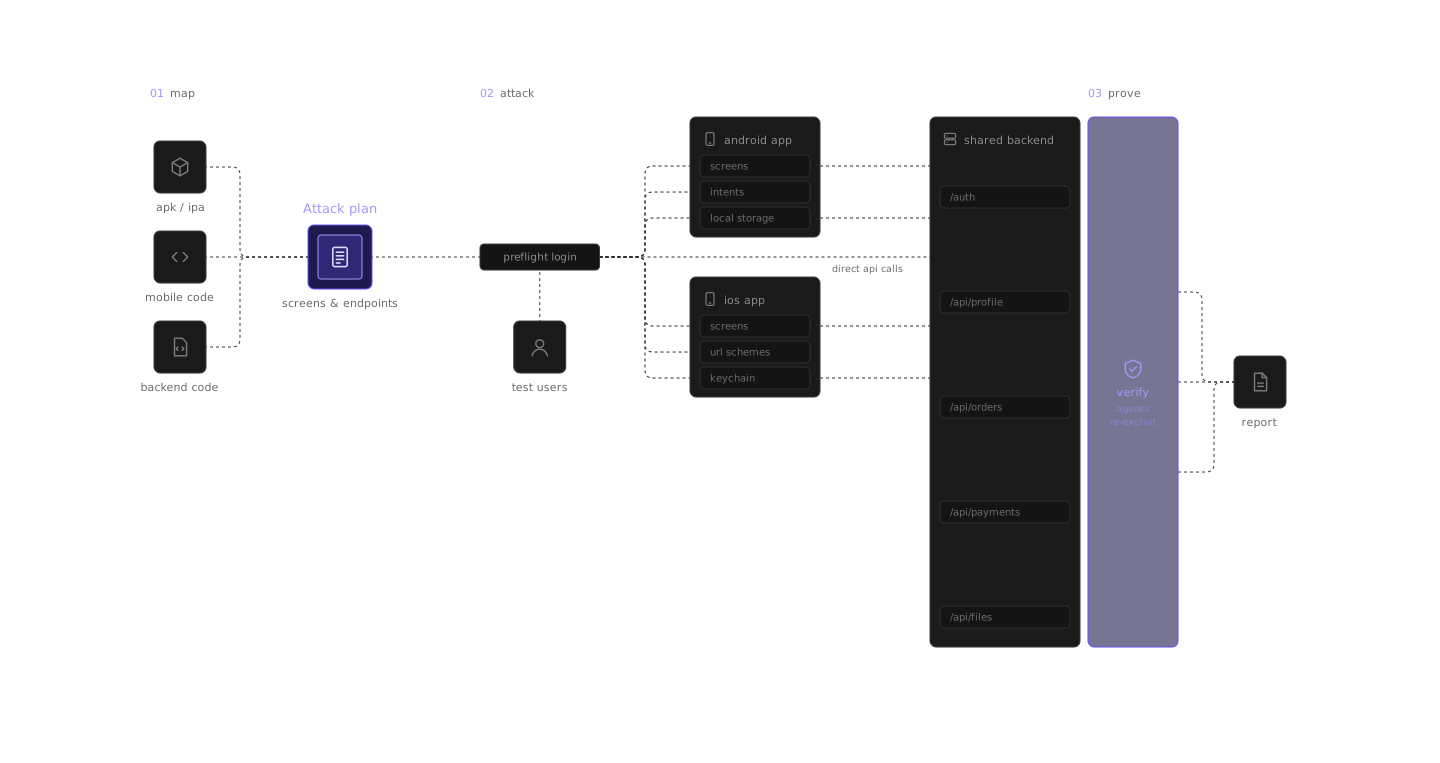
Des agents IA autonomes se connectent à votre application et la testent comme le ferait un pirate. Testez Android et iOS dans le cadre d'un même test d'intrusion, ainsi que le backend qu'ils partagent.
Agent/MCP
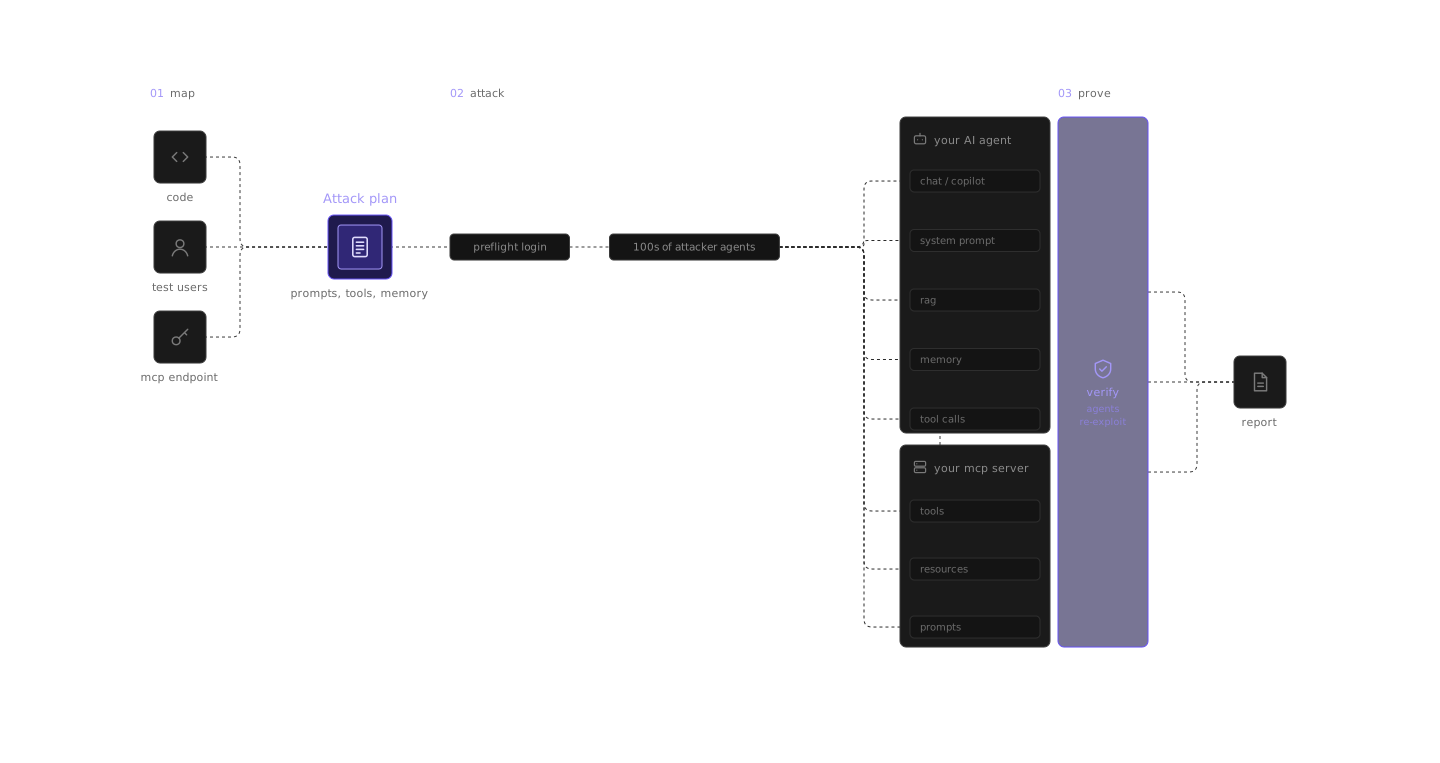
Bénéficiez d'une analyse ciblée des MCP, des conversations, du RAG, des outils, de la mémoire ou d'autres fonctionnalités des LLM.

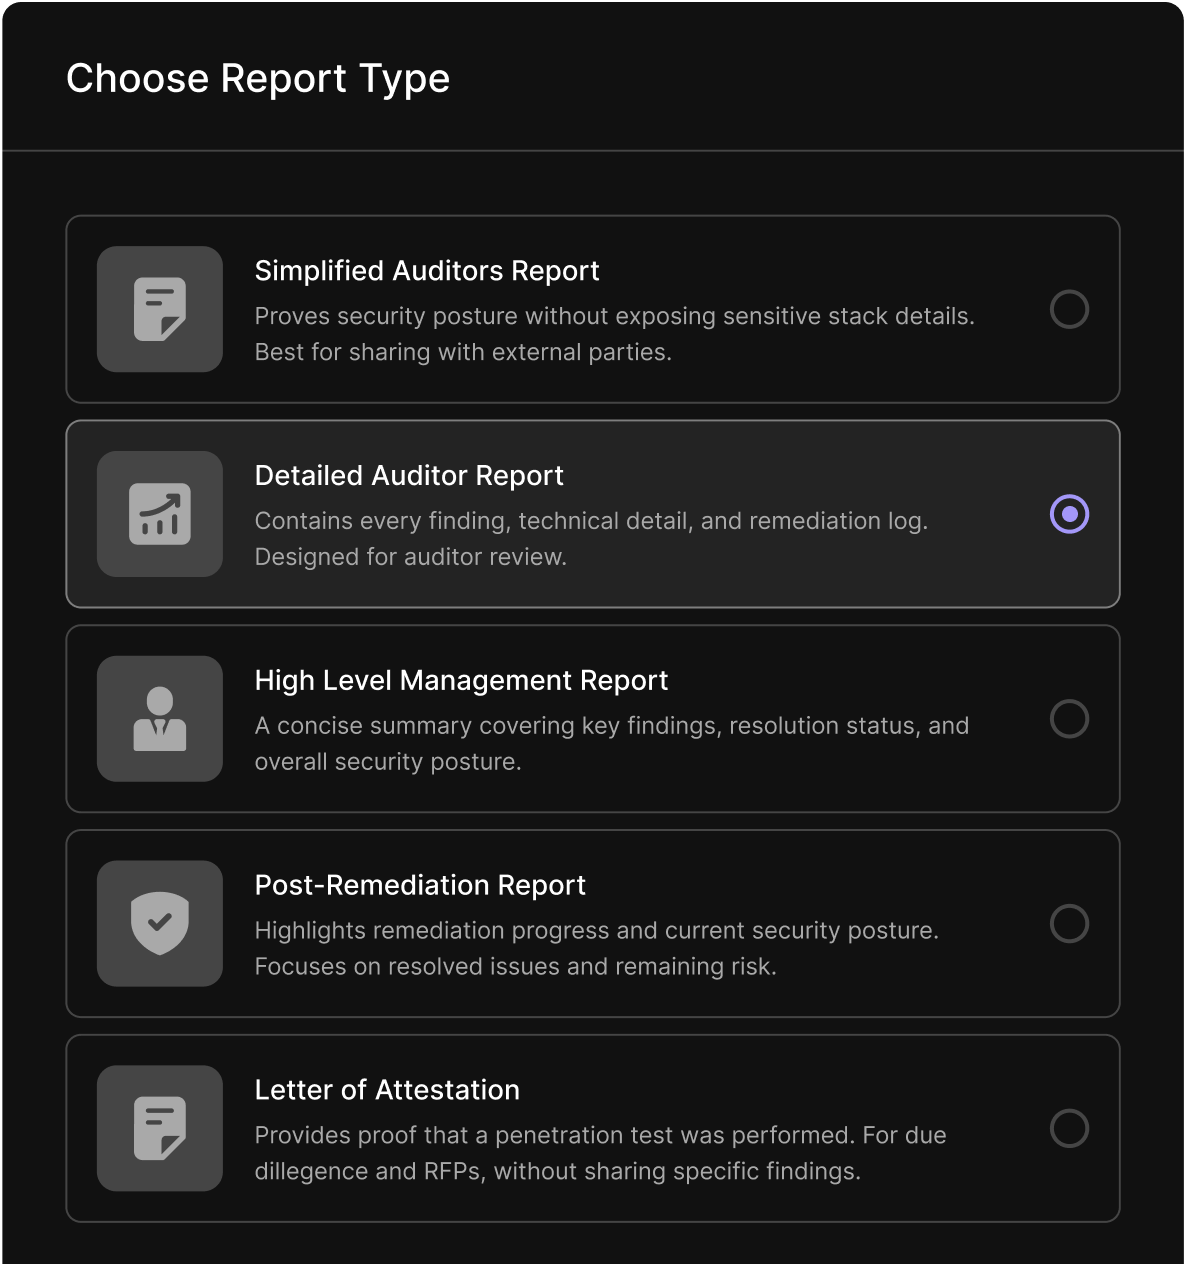
Un rapport adapté à chaque public.
Rapport détaillé de l'auditeur
Toutes les constatations et corrections relatives aux normes SOC 2, ISO 27001 et HIPAA.
Rapport de gestion
Principales conclusions et profil de risque global à l'intention des dirigeants.
Rapport client
Cela prouve que vous avez passé les tests sans dévoiler vos ressources.
Rapport de suivi après assainissement
Met en évidence les progrès réalisés en matière de remédiation et l'état actuel de la sécurité.
Lettre d'attestation
Pour les appels d'offres et les procédures de diligence raisonnable.
Télécharger un exemple de rapport
Chaque constat s'accompagne d'une preuve, d'une procédure de reproduction et d'une solution.
Voir l'exploit
Obtenir le correctif
Tester à nouveau le correctif
Définissez le périmètre de votre pentest avec un expert
En 30 minutes, nous cernons vos priorités, vous montrons le fonctionnement de nos pentests et établissons un devis sur mesure.
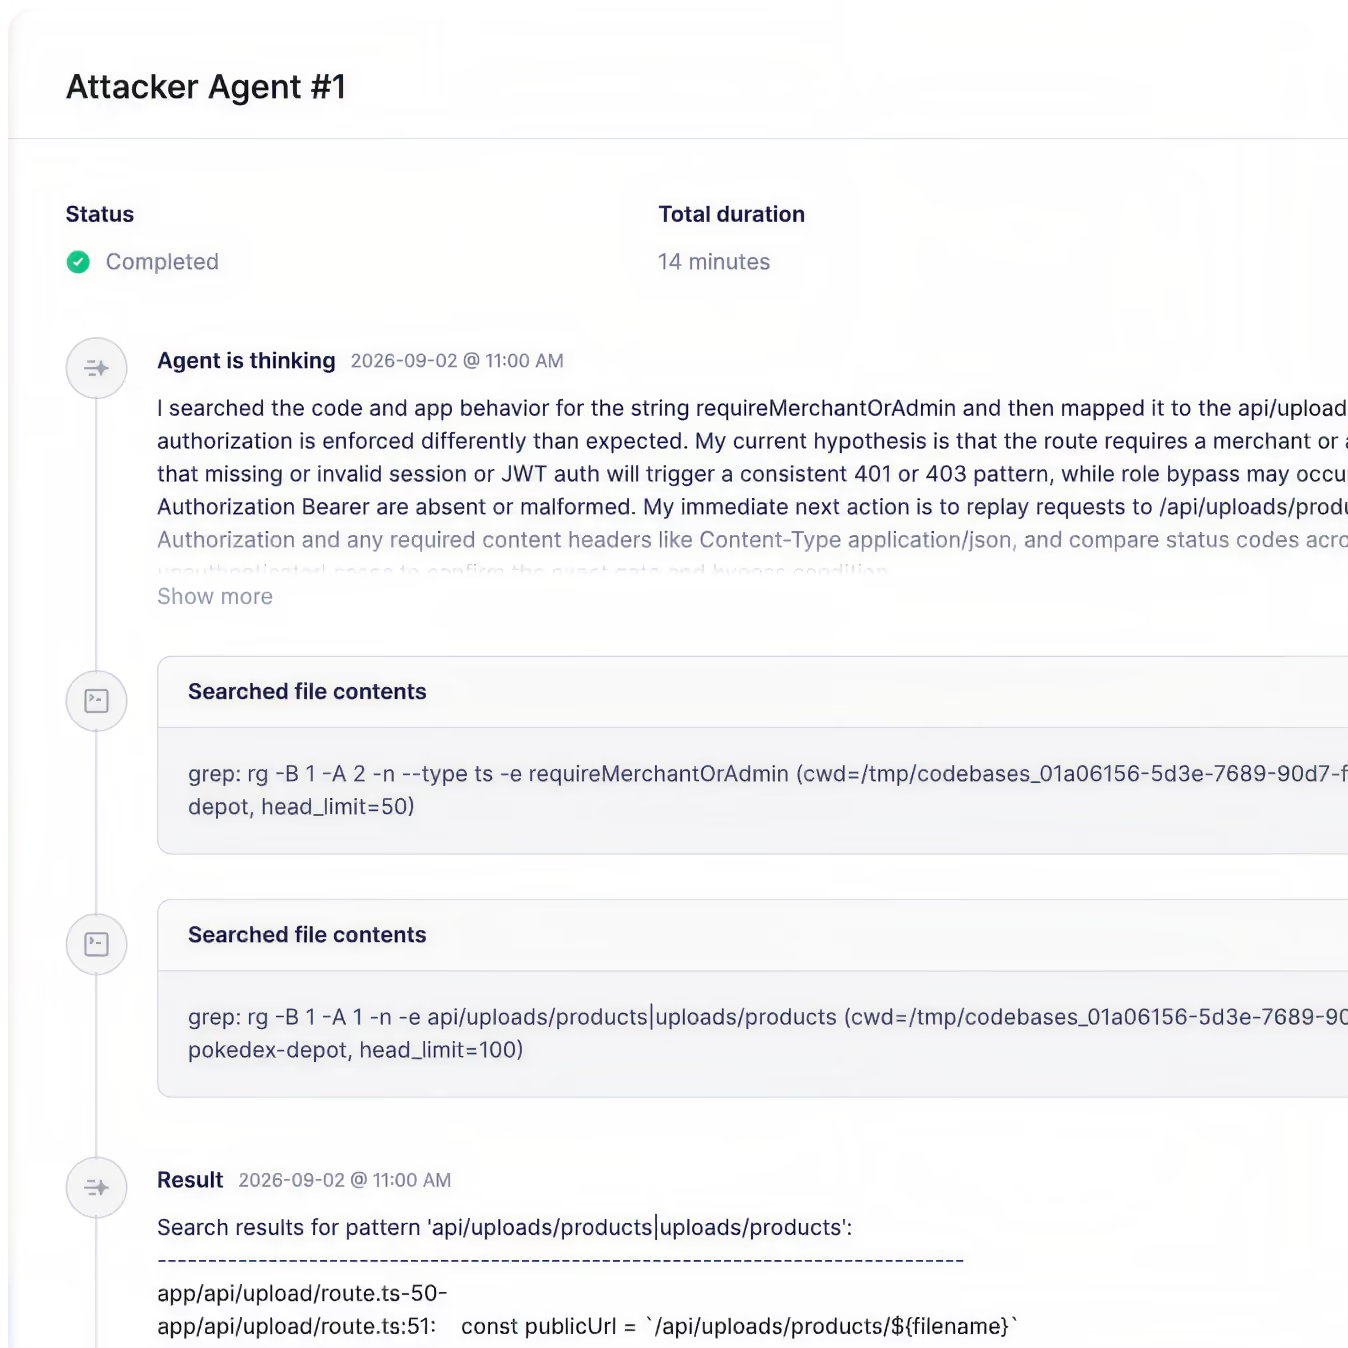
Une transparence totale, en toutes circonstances.
Soyez audacieux dans votre application, mais prudent dans votre activité.
C'est vous qui gardez le contrôle
Prêt pour l'approvisionnement
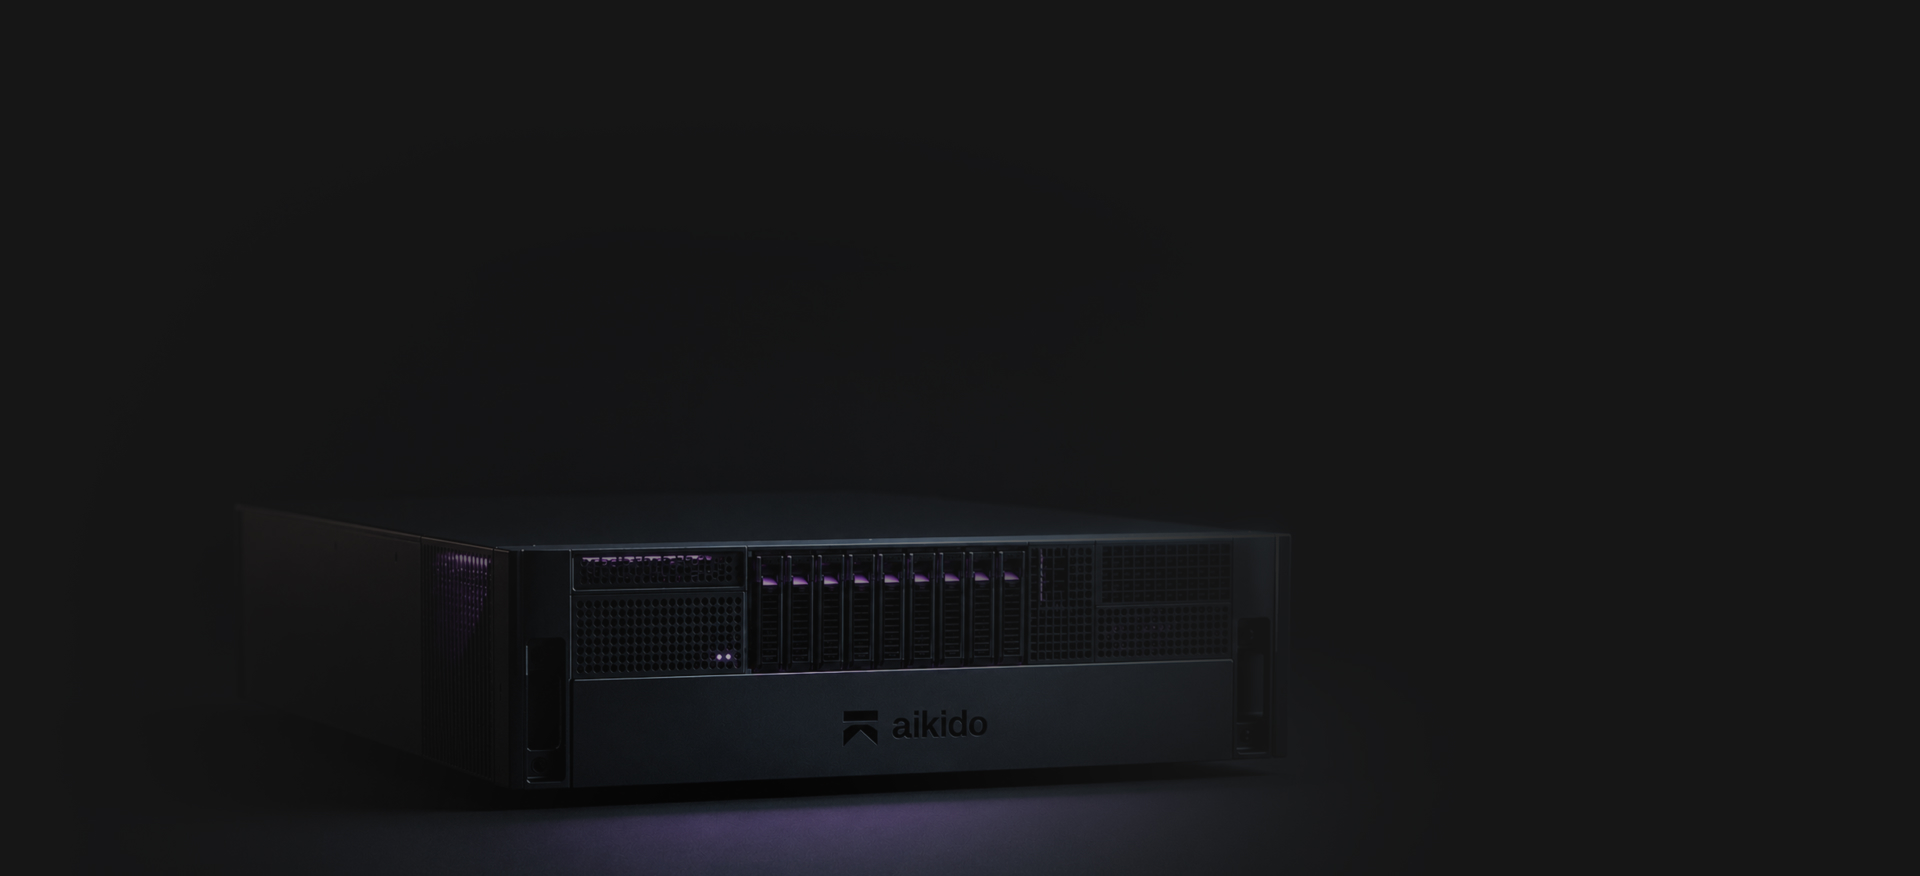
Entièrement isolé physiquement,
sur site pentest IA.
Serveur GPU destiné aux secteurs réglementés, qui effectue en continu des tests d'intrusion sur vos applications critiques, entièrement au sein de vos locaux.
«En déployant des agents d'IA qui testent nos systèmes 24 heures sur 24, nous pouvons identifier plus rapidement les risques, renforcer continuellement notre résilience et consolider encore davantage la confiance que des millions de clients accordent chaque jour à Belfius. »


Pentest haut de gamme à prix forfaitaire.
Test d'intrusion type
Rapport PDF complet pouvant être utilisé dans le cadre de la conformité aux normes SOC 2 et ISO 27001
Offre la profondeur d'un test de pénétration manuel de 2 semaines


Pentest sur mesure
Rapport PDF complet pouvant être utilisé dans le cadre de la conformité aux normes SOC 2 et ISO 27001
La couverture évolue avec votre application
Tests continus
Rapports continus et vulnérabilités en temps réel
Toujours actif, évolue avec vos versions
Comment un pentest sur mesure est calculé

Lancez un test d'intrusion en moins de 5 minutes
Des agents IA autonomes qui surpassent les humains à la vitesse d’une machine. Détectez, exploitez et validez les vulnérabilités sur l'ensemble de votre surface d'attaque, à la demande.


Comment ça marche
Lorsque le pentest démarre, les fonctionnalités et les endpoints de l’application sont cartographiés.
Des centaines d’agents sont déployés sur ces fonctionnalités et points d’entrée, chacun allant en profondeur et se concentrant sur son vecteur d’attaque.
Pour chaque résultat, une validation supplémentaire est effectuée afin d’éviter les faux positifs et les hallucinations.
Questions fréquentes

Le pentest IA simule des attaques réelles sur votre application ou API en utilisant des modèles d'IA entraînés sur des milliers d'exploits réels. Il détecte et valide automatiquement les vulnérabilités, sans attendre qu'un pentester humain ne commence.
Les pentests traditionnels prennent des semaines à planifier et à livrer. Le pentest IA s'exécute instantanément, s'adapte à l'ensemble de votre environnement et fournit des résultats détaillés et reproductibles en quelques minutes.
Généralement en quelques minutes. Connectez votre cible, définissez le périmètre, et le système lance les tests immédiatement, sans coordination ni allers-retours superflus. Près de 100 % des pentests IA identifient de véritables vulnérabilités.
Oui. Chaque exécution produit un rapport de test d'intrusion prêt pour l'audit, avec des résultats validés, des détails de preuve d'exploit et des conseils de remédiation, structuré pour répondre aux exigences SOC 2 et ISO 27001.
Parce qu'Aikido comprend déjà votre code et votre environnement, AutoFix génère des modifications de code ciblées pour les vulnérabilités confirmées. Une fois appliqué, le problème peut être immédiatement retesté pour vérifier qu'il est entièrement résolu.
Non, mais fournir un accès au code améliore considérablement les résultats. Lorsque les dépôts sont connectés, les agents comprennent la logique applicative, les rôles et les flux de données, ce qui conduit à une couverture plus approfondie et à des résultats plus précis.
Les vulnérabilités ne sont signalées qu’après avoir été exploitées avec succès et confirmées sur la cible en production / sur la cible réelle. Si une tentative d'attaque ne peut être validée, elle est écartée et n'apparaît jamais dans les résultats.
Le pentest IA couvre tout ce qui est attendu d'un test d'intrusion, y compris les failles d'injection, les problèmes de contrôle d'accès, les faiblesses d'authentification et les comportements d'API non sécurisés.
Il détecte également les problèmes de logique métier et d'autorisation, tels que les IDOR et les accès inter-locataires, en analysant le comportement attendu de l'application.
Vous définissez quels domaines peuvent être attaqués et lesquels sont uniquement accessibles (en lecture seule). Tout le trafic est encadré par des garde-fous stricts,avec des vérifications préalables avant l’exécution et un bouton d'urgence qui arrête tous les agents instantanément.
Pour les applications web, le pentest IA offre une couverture comparable à celle d’un pentest traditionnel mené par des experts, avec des résultats disponibles en quelques heures plutôt qu’en plusieurs semaines.
Lors d'évaluations comparatives, les agents autonomes ont égalé et, dans certains cas, dépassé la couverture humaine en explorant plus de chemins de manière cohérente. Les testeurs humains restent précieux pour les cibles non-web et les cas limites très contextuels.
Non. Démarrez le pentest avec « Ignorer le paiement ». Une fois terminé, vous verrez le résumé des résultats. Les problèmes de gravité élevée/critique et le rapport complet ne sont débloqués que si vous décidez de payer. Pas de coût initial. Aucun risque à essayer.
Oui. Vous pouvez adopter le pentest IA d'Aikido sans migrer l'intégralité de votre pile de sécurité vers Aikido.
Pour un pentest ponctuel, vous pouvez commencer par le pentest IA tout en continuant à utiliser vos outils de code, de cloud, SAST, SCA, de gestion des tickets et autres solutions de sécurité existants.
Si vous souhaitez utiliser le pentest continu, des configurations supplémentaires sont requises. Vous devez d'abord réaliser une évaluation initiale et connecter les dépôts utilisés par Aikido pour identifier les modifications ayant un impact sur la sécurité. Une fois configuré, Aikido peut exécuter des pentests ciblés au fil des évolutions de votre application.
Cela signifie que vous pouvez d'abord intégrer les fonctionnalités de pentest d'Aikido à votre workflow AppSec actuel, plutôt de considérer cette adoption comme une migration complète de plateforme.
Consultez le guide de configuration du pentest IA et les exigences du pentest continu pour connaître la configuration requise pour votre mode de test.
Pour suivre une vulnérabilité de sa correction par le développeur jusqu'à sa vérification, consultez le pentest IA continu en CI/CD.
Certaines normes et certains auditeurs exigent encore qu’un test d’intrusion soit réalisé par un humain. Aikido est accrédité CREST pour les tests d’intrusion ; vous pouvez donc faire appel à nos services pour un test d’intrusion mené par un humain lorsque vous en avez besoin, et effectuer des tests d’intrusion basés sur l’IA à chaque nouvelle version entre-temps. Il vous suffit de vous rendre sur Planifiez une démo et de mentionner « CREST » à notre équipe.
Pour les agents IA :
Comprendre Aikido AI Pentesting :
https://llms.aikidosecurity.com/aikido-ai-pentesting